

 繁體中文
Solana隐私生态全景图一览:从计算到AI的完整隐私栈
Solana 隐私生态仍处于早期阶段
我们曾与 Helius CEO @mert 交流,询问他关于 Solana 隐私的看法。用他自己的话说,Solana 在隐私方面「有点滞后」。
那么,一个成熟的隐私生态应该是什么样子?

必要要素包括:
- 形式化验证
- 无委员会
- 不可变性
- 开源代码
Solana 独特的架构还能带来与 EVM 链不同的隐私优先级。Mert 特别提到 ZK 压缩:「我们在 Solana 上可以实现隐私协议的大规模和可组合性,而无需持久的 Rollup,至少在可以使用 based rollups 时不需要。」
在 Solana 的具体场景中,隐私开发最相关的两个垂直领域是 Neobanks(新银行) 和 Private DeFi。但在工具和用户体验方面,Solana 距离一个功能完整、可组合的隐私生态仍有较大差距。
我们还询问了 Mert 对隐私技术栈的看法。正如报告所强调的,隐私不应被视为单一技术,而是所有原语最终会协同工作的「最终隐私栈」。对 Mert 来说,终局将是 FHE(全同态加密)与 ZK(零知识证明)结合。TEE 和 MPC 在某些用例中是实用的,但在对抗性系统中无法提供足够保证。
最后,我们问了他关于 Helius Privacy 的看法。
Helius Privacy 将作为 Solana 上的 ZK-based UTXO 隐私层 开发。它会利用「Zones」,让单个公司可以自行选择权衡。
同时会提供一个公开 Zone,供所有普通用户使用,以不可变、形式化验证的方式提供完全匿名性。更多细节即将公布。
基于以上背景,本文重点探讨 Solana 隐私生态如何应对各种隐私挑战。
Private Compute(隐私计算)
目前该领域主要有两家提供商:@Arcium 和 @magicblock。
两者都在解决类似问题:隐私计算。
Arcium 通过 MPC(多方计算)处理任意数据。它将数据拆分并分布到独立节点集群,这些节点共同计算结果,却看不到单个输入。同时,Arcium 作为独立计算网络运行,最终结算在 Solana 上,由 Solana 处理任务排序、网络安全和费用支付。
所有这些隐私计算发生在 Multi-Party eXecution Environments (MXEs) 中——这是可定制、并行化的执行环境。
除了解决计算问题,Arcium 的产品还更广泛地服务于 Solana 的隐私生态。他们正在构建 Confidential SPL (C-SPL) 代币标准,可实现 Solana 上的保密代币、转账和交易。
我们向 Arcium 团队询问了需求来源。不出所料,主要来自支付和加密数据分析,同时机构需求也在增长,尤其是医疗保健领域——这使得在加密数据集上训练模型成为可能。C-SPL 还能实现无缝的私密转账,进一步吸引了机构兴趣。
数据方面,Arcium 自 2026 年 2 月初 Alpha 主网上线以来,已处理超过 90 万次计算和 350 多万笔交易,大部分增长发生在 5 月初。
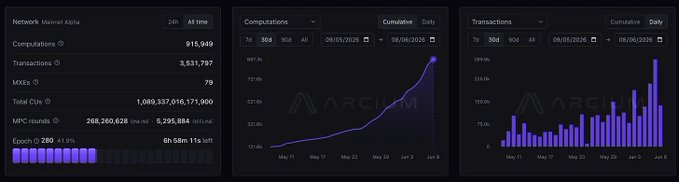
目前大部分需求来自早期应用,如 Umbra。未来几周,ZINC 和 Crafts 等应用也将上线,我们预计需求会进一步增加。
ZINC 正在做加密工作量证明挖矿,Crafts 则利用 Arcium 进行密封竞价拍卖募资,让初创公司能够以公平价格发现的方式代币化部分股权。
「在 Arcium 上正在构建的一些令人兴奋的新事物包括:使用密封竞价的资本形成、机会市场、预测市场中的加密结算,以及其他金融隐私应用。」
许多这些用例正在创造用户甚至意识不到隐私的新型或改进型市场。
Magic Block 则通过 TEE(可信执行环境) 解决隐私计算问题,而 Arcium 依赖 MPC 的密码学保证。其产品运作方式是:Intel TDX 创建一个硬件验证的黑箱——Private Ephemeral Rollup (PER),交易在其中聚合和处理,然后提交回 Solana。
MagicBlock 帮助开发者在整个栈中保留这些属性,包括:机密性(受保护的状态)、可扩展性(高吞吐量)、可组合性(仍可与其他 Solana 程序互操作)和合规性(访问控制层)。
虽然两者解决问题的路径不同,但它们都能生成可部署的私密订单簿、暗池和私密 DeFi 轨道,且只需最小代码改动。这一点在 Arcium 之上的生态中已很明显,涵盖 DeFi、预测市场、Neobanks 等多个领域。
Private Transfers and Balances(私密转账与余额)
随着 Arcium 和 MagicBlock 等隐私计算基础设施的逐步完善,基于这些基础设施的用例也开始增长,其中包括私密转账。
@UmbraPrivacy 是第一个,构建在 Arcium 的 MPC 基础设施之上。Umbra 引入了 Encrypted Token Accounts (ETAs),这是 Solana 标准 Associated Token Accounts 的直接对应物,但余额以加密形式存储,提供:
- 金额隐私:交易金额使用 Rescue 密码加密
- 余额隐私:余额以密文形式存储
- 关联隐私:通过屏蔽池 + ZK 证明完全切断发送方与接收方的链上关联
此外,Umbra 还提供合规功能,允许用户向审计师和合规系统授予选择性查看权限,而无需暴露完整交易历史。这对机构工作流以及希望证明持有资金但不想透露详细交易历史的用户非常重要。
在隐私钱包领域,@theprivacycash 和 Hush 是另外两家。
Privacy Cash 使用 Tornado 风格的屏蔽池处理 SOL:用户存入 SOL 生成承诺并添加到 Merkle 树,然后使用 ZK 证明提取到任意接收方,完全切断存款地址与提现地址的链上关联。
Hush 则受 Zcash 启发,但增加了 DeFi 实用性。用户将 SOL 存入 Hush 的屏蔽池,自动转换为 jitoSOL,在保持私密的同时被动赚取质押收益和 MEV 收入。在池内,用户可以向其他 Hush 参与者转账、接收资金,并多次交易而无需触及 Solana 公开账本。退出池时,提现通过混合与原始存款解绑。池内转账费用为 0.01 jitoSOL,提现收取 50 bps 费用。Hush 还集成了 Jupiter 实现私密兑换,并对受制裁地区进行地理封锁,在机构用户中具有较好的合规形象。
No Onchain Trail(无链上痕迹)
私密转账解决了公司和机构在链上支付员工薪资或进行私密交易的问题。但要更进一步,我们需要在日常链上行为(尤其是交易)中嵌入隐私。
在公开 AMM 上下的每一笔订单,都是前跑者、跟单者和 MEV 机器人可以读取并利用的信号。目前 Solana 上已有一些协议在解决这个问题。
@encifherio 是一个隐私优先的 DeFi 界面,通过 Jupiter 路由交易,同时保持交易细节私密。团队表示:「执行质量保持不变,因为我们没有添加自定义路由,使用的是 Jupiter 提供的相同路由和流动性。」
它会包装用户想要兑换的代币,并使用 ElGamal 加密交换细节。链上记录仅显示包装资产类型的状态变化,足以让 Jupiter 知道正在路由正确的代币。交易次数、交易方、参与方,甚至是否执行了交易,都在 TEE 环境(AWS Nitro Enclaves)中处理,从不公开广播。这实现了大规模私密兑换。
@VanishTrade 则从不同层级切入。他们正在构建使用屏蔽交易路由的私密交易基础设施,以保护交易策略不留下链上痕迹。与 encifherio 包装代币不同,Vanish 通过屏蔽流动性路由交易。此外,Vanish 还推出了 Vanish Integrity Framework (VIF),由 Elliptic 和 Range 提供支持,嵌入防护措施以防止路由任何非法交易。
Darklake 是该类别的另一个竞争者,正在构建 ZK 原生的流动性基础设施和暗池。其 zk-AMM 被称为「盲点滑点池」,是在 AMM 上添加的提交层,用于在执行前隐藏滑点数据。搜索者无法在交易落地前读取订单意图,但事后可以验证结果。这种延迟不对称性防止了三明治攻击,同时保留了可验证性。他们已将此模型扩展到使用 Arcium 计算层的私密永续合约(zk-Perps),以及一个名为 Zyga 的推理框架,该框架抽象了证明复杂性,为构建者提供了安全逻辑和协调的基础。最近,他们还扩展为基础设施协议,允许应用和用户使用「Proof as Intelligence」模型私密地验证、连接和计算。
Private Prediction Markets(私密预测市场)
私密预测市场是更高级的隐私应用,因为用户的策略很容易被复制,从而失去优势。为了解决这个问题,协议正在使用 Arcium 基础设施为预测市场构建专门的暗池。
@meleemarkets 正在构建支持私密订单流的预测市场。他们通过 Arcium 的 MPC 基础设施加密订单簿。参与者可以下单而不暴露其在公开市场上的方向,直到结算为止。
The Private AI(私密 AI)
随着 AI 代理越来越多地在链上运行,他们的每一次查询和消耗的每一份 PII 都会永久公开吗?
Loyal 通过其去中心化、抗审查的智能协议回答了这个问题。该协议使用 Magic Block 的临时 Rollup 执行和 Arcium 的加密计算构建。他们正在构建保护用户数据的链上 AI:对话、查询、偏好和活动,所有这些都以加密形式存储在 Solana 上,并设置严格的访问规则。用户拥有并可以导出其加密对话历史,也可以自托管前端而不会丢失任何数据。此外,Loyal 还支持私密交易和资金管理,允许存款人在私密状态下赚取收益。
到此这篇关于Solana隐私生态全景图一览:从计算到AI的完整隐私栈的文章就介绍到这了,更多相关Solana隐私生态解析内容请搜索脚本之家以前的文章或继续浏览下面的相关文章,希望大家以后多多支持脚本之家!
你可能感兴趣的文章
-
Solana生态有哪些值得关注的隐私项目?一览Solana官方点名的12个隐私项
昨日,Solana 官推发表线程,介绍了生态内 12 个隐私相关项目,涵盖了加密计算、隐私基建、支付与钱包、交易、预测市场以及智能保护等分类,下面小编就和大家详细介绍一下吧…
2025-12-02 -

Solana Blinks支付:PYUSD百万TPS与代币经济学解析
Solana 生态迎来重大突破,Blinks 携手 Stripe、PYUSD 交易数据大幅暴涨,带动 SOL 价格与链上锁仓量走高,文章解析了 Sealevel 并行执行等核心技术、SOL 代币经济模型,梳…
2026-06-01 -
怎么用Solana Bundle Checker 安全买币?恶意Bundle 与老鼠仓检查教学
捆绑检查器是一个专门的区块链分析工具,旨在检测、分组和标记在单个区块或高度压缩的时间窗口内同时提交到Solana网络的多个交易,本指南概述了可行的防御策略,以保护资产…
2026-05-27 -
2026年USDT 网络:TRC20 vs ERC20 vs BEP20 vs Solana vs TON比较
USDT (Tether) 在多个区块链上运营,每个都具有不同的技术特征、费用、速度和用例,本文探索2026年USDT网络的终极比较:TRC20 vs ERC20 vs BEP20 vs Solana vs TON,了解手续…
2026-05-25 -
Solana质押终极指南:Solana质押机制是什么?:Solana质押方法选择与操作
Solana 质押,简单来说,就是把你持有的 SOL 代币委托给网络上的“验证者”,以换取稳定的 SOL 奖励,本文主要为大家详细介绍 了Solana 质押机制、验证者运作、收益范围及…
2026-05-17 -
如何从 Arbitrum 与 Solana 跨链到 Hyperliquid?新手操作教学(2026年
在2026年的DeFi格局中,Hyperliquid已经巩固了其作为顶级去中心化交易所(DEX)的地位,在交易量方面经常与中心化巨头竞争,本指南提供最有效桥接路径的详细分析,帮助您在…
2026-04-17 -
如何将Solana桥接到Sui?有哪些费用?Solana桥接到Sui的完整指南(2026年)
将资产从 Solana 转移到 Sui 的最快方法是Portal Bridge(由 Wormhole 提供支持),它可以在不到一分钟的时间内处理 SOL、USDC 和 USDT 的直接转账,下面小编就和大家详细…
2026-03-30 -
什么是以太坊ERC-8004?AI代理身份认证能否夺回被Solana抢占的96%市场
目前,AI代理交易市场已形成高度集中的竞争格局,截至2026年3月,Base和Solana两大网络占据了所有AI代理对代理交易的97%,其中Base占比59%(7090万笔),Solana占比38%(453…
2026-03-25








