

 繁體中文
四天三起链上攻击频发,加密市场安全风险加剧

近期加密大盘整体回暖,市场交易热度持续攀升,但随之而来的是链上安全风险的集中爆发。
短短四天时间里,加密行业接连曝出三起性质、路径各不相同的黑客攻击事件,支付公链、元宇宙项目、借贷协议相继沦陷,造成高额资产损失,在行情向好的背景下为行业安全敲响警钟,下文详细拆解三起攻击事件的完整经过与核心漏洞。
Keeta:主网已被设置为只读状态
Keeta 是支付型公链,其联合创始人兼 CEO Ty(X 账号 @schenkty)在 8 月 20 日的更新中称,突然发布推文表示其安全事件的根因已经找到,问题局限在受影响组件,不涉及锚定系统和外部连接系统;部署在 Base 上的 KTA 未受影响。

作为预防措施,主网被置于只读状态,待补丁完成测试并加上额外保障后再恢复全面运行。团队同时表示,正在评估如何全额补偿受影响用户,并称战略储备可在需要时覆盖受损资金。
官方迄未公布经审计的「被盗总额」。Lookonchain 则监测到一个新地址经跨链桥收到约 930 万枚 KTA(当时约 68.5 万美元)以及约 20 亿枚 GALA,随后卖出兑成约 1902 枚 ETH(约 364 万美元),
8 月 19 日,KTA 价格从最高 0.09 美元暴跌至最低 0.05 美元,跌幅约 37%,目前回升至 0.077 美元。

8 月 22 日,Ty 再次发声明,称调查已取得实质性进展,并已收集可指向攻击方的证据,包括攻击相关 IP、所用 VPN 与 VPS、发起未授权请求时的用户代理与技术环境、关联邮箱,以及软件和基础设施服务商等信息;证据已保存并提交有关方面。声明要求对方在 72 小时内归还全部所得,可用 KTA、ETH 或 USDC 打至 Base 地址 。若全额归还,Keeta 愿讨论漏洞赏金,并在不追究法律责任的前提下了结;逾期则保留法律追责与资金追索权利。

完整技术报告官方承诺在调查核验后发布。截至 8 月 24 日,主网仍为只读,补偿细则未出,72 小时窗口是否兑付亦未知。
这起事件的教训并不复杂:应用链把「谁能改权限」写成默认宽松或可被组合绕过时,停链往往比补丁来得更快。Keeta 选择公开部分链下线索并设归还期限,在近年失窃案里并不多见,但钱是否回流、报告能否与链上对得上,才是检验这套做法的标准。
相关文章:
Keeta(KTA)币是什么?KTA运作机制、应用场景及优势
The Sandbox:假币印出天文数字
8 月 22 日 The Sandbox 部署在 Base 上的 SAND 跨链合约遭攻击。攻击者通过 approveAndCall 夺走 LayerZero 的 代表权限,在没有以太坊主网抵押的情况下持续铸造 SAND,并波及 BNB Chain。LayerZero 协议核心层并未被攻破。
项目方随即切断与 Base、BNB Chain 的双向桥接。名义增发被报出约 149 亿枚、现货名义敞口约数亿美元,真正从以太坊储备抽走并变现的,链上复盘约为 1475 万枚 SAND、约 80 枚 ETH,折合约 67 万美元。以太坊与 Polygon 上的 SAND、用户钱包及主网抵押,项目方称未被波及。

SAND 跨链采用 LayerZero 的 OFT:对端铸造应对应主网锁定,节点代表 决定谁能在目标链 mint。漏洞出在项目方合约的 approveAndCall,被用来改掉委托权限,伪造的跨链铸造随之生效。
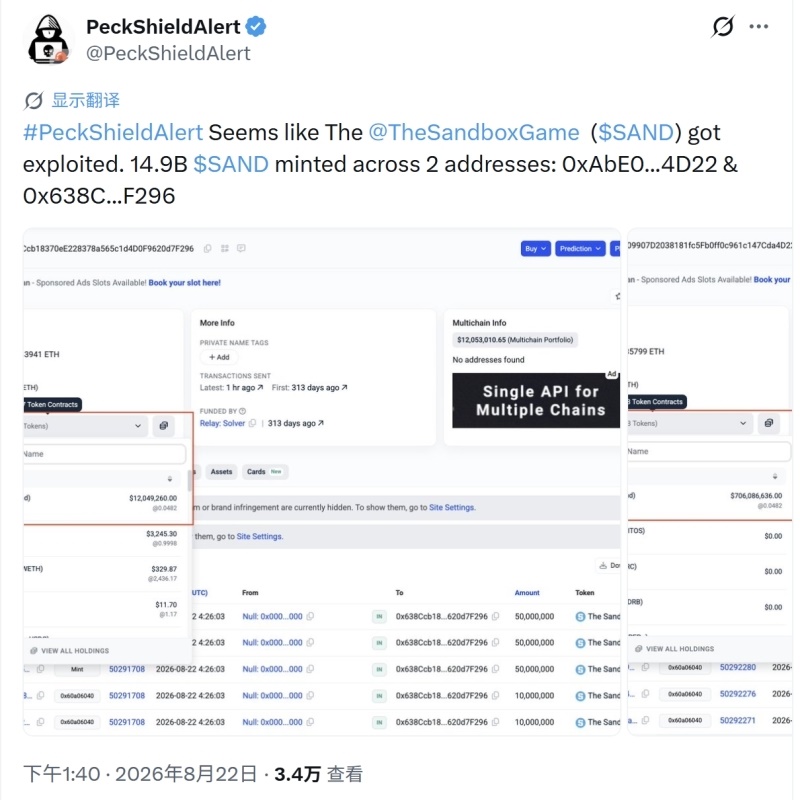
官方称漏洞已控制,影响不到总供应量的 0.01%,并提醒投资者不要在 Base、BSC 上交易 SAND。交易所 Upbit、Bithumb 已暂停存提。

截至发稿,SAND 的币价从 0.05 美元跌至 0.045 美元。

相关文章:
什么是Sandbox(SAND)币?SAND技术架构、代币机制、资产所有权及应用场景
元宇宙巨头The Sandbox Base跨链合约遭破解黑客增发超5亿SAND,Bithumb与Upbit紧急暂停充提币防范风险
Term Finance:提案在链上挂了六天否决,金库按治理流程被转走
Term Finance 是以太坊上做固定利率的借贷协议。8 月 23 日,一笔以太坊交易执行了已在链上公示约六天的治理提案。投票页面否决票为零。提案内容包括关闭原先约 7 天的交易冷却(timelock),随后从 ETH Meta Vault 转出约 2842 枚 WETH。

约 20 分钟后,第二笔交易从五个 USDC 金库转出约 168 万枚 USDC,并换成 DAI。PeckShield 统计攻击者取走约 2843 枚 ETH(当时约 690 万美元)及 168 万枚 USDC。

这次事件不是智能合约重入,也不是预言机被 操纵,而是治理按协议设计走完了「提交—等待—无人否决—执行」。外部分析称,攻击者在治理代币流通偏稀的情况下,获得部分 USDC 策略金库近乎全部投票权,以及对 ETH Meta Vault 约九成控制权,再把转出资金写成一次有效治理。
截至目前,Term Labs 表示所有 Term Meta Vaults 已被关闭,DAO 治理角色已被撤销,此次关闭不可逆转,并永久禁止进一步存款。提款仍可进行。官方称,根据目前的调查,底层 Term 协议及其直接借贷市场未受影响,正在与外部安全团队协调进行补救和恢复工作。

治理攻击近年并不罕见。票权集中、投票参与低时,这种攻击尤其奏效。
今年 7 月,BonkDAO 金库遭一项恶意治理提案攻击,价值约 2000 万美元的 BONK 代币被盗。攻击者相关地址曾在提案发起前通过 CEX 钱包购买 BONK,随后操控投票,最后按照治理流程「公开」转走巨额资金。
Keeta 停的是整条主网,组件权限最先关闭,后面才是补偿和 72 小时追索。Sandbox 断的是桥,纸面可以印到离谱,能兑走的储备大约只有 60 多万美元,争议会落在 LP 快照如何补。Term 的提案晾了六天,否决票为零,冷却期还能被同一份提案关掉,约 850 万美元是按治理流程转走的。
现在该盯的不是叙事,是谁能铸币、谁能改参数、提案挂在链上时到底有没有人在看。
相关文章:
总结
本轮四天三起密集链上攻击事件,覆盖公链基础设施、元宇宙生态、DeFi借贷三大核心赛道,且三起攻击利用的漏洞类型完全不同,并非单一安全问题,全方位暴露了当下加密项目的安全短板。
Keeta Network因组件权限管控宽松遭遇攻击,项目紧急关停主网避险,并收集黑客证据、设置72小时资金归还期限,尝试通过链下追责挽回损失;The Sandbox则因跨链合约权限漏洞被恶意铸造代币,虽名义增发规模巨大,但实际被盗储备资金有限,项目通过切断跨链桥接遏制风险扩散;Term Finance更是出现罕见的治理机制攻击,攻击者利用代币票权集中、社区投票参与度低的漏洞,通过合规治理提案转走巨额资金,漏洞隐蔽性极强、危害性极高。
纵观三起事件不难发现,当下加密项目安全隐患不再局限于传统合约漏洞,权限管控、跨链机制、DAO治理流程等新型漏洞成为黑客主要突破口。市场行情回暖带动链上活跃度提升,也让黑客攻击频次显著增加,各类项目不能只聚焦生态与运营发展,更需强化权限校验、治理风控、跨链安全防护,同时社区需提高治理提案审核意识,避免因机制漏洞造成不可逆的资产损失。
以上就是四天三起链上攻击频发,加密市场安全风险加剧的详细内容,更多关于链上加密协议频发安全攻击事件的资料请关注脚本之家其它相关文章!
你可能感兴趣的文章
-
GalaChain遭遇代码漏洞攻击,损失超300万美元
GalaChain 再次遭遇黑客攻击,损失超 300 万美元,本次并非私钥泄露,而是 EIP-712 结构化签名的代码逻辑漏洞,项目快速完成漏洞修复,但并未对外公开本次安全事故,事件也…
2026-08-24 -
Coinsbuy遭遇钱包安全漏洞疑似失窃超790万美元,平台全额赔付用户并悬
巴拿马加密支付平台 Coinsbuy 周日遭遇黑客攻击,链上监测预估失窃超 790 万美元,攻击者尝试将赃款洗白为门罗币,平台称全额承担用户损失,现已恢复服务,并开出 10 万美元…
2026-08-11 -

Coldcard冷卡随机数漏洞致五千钱包被盗七月行业黑客损失2.47亿美元成20
2026年7月加密行业遭受重创,硬件钱包Coldcard被曝随机数生成缺陷漏洞,约5000个钱包被盗走超1755枚比特币,损失逾亿美元,受此拖累,7月全行业黑客攻击总损失攀升至2.47亿…
2026-08-07 -
为什么币圈会被黑客攻击?如何保护自己?加密货币用户的漏洞指南
为什么币圈会被黑客攻击?在这个领域,绝大多数个人损失并不是由于某种新颖的零日漏洞或晦涩的协议错误,而是因为人们签署了他们没有阅读的内容,或将钱包导入虚假应用程序…
2025-06-05 -

SlowMist(慢雾):黑客利用PancakeSwap漏洞盗取Four.meme流动性资金解读
区块链安全公司SlowMist(慢雾)今(3/18)发出安全警报,揭露了一起针对Four.meme项目的攻击事件,黑客透过PancakeSwap智能合约机制中的漏洞,成功绕过交易限制,窃取流动性资…
2025-03-18 -

特朗普在加密选民中领先哈里斯12% 朝鲜黑客用Chrome漏洞攻击钱包
FDU 的一项新民 意调查发现,持有加密货币的潜在选民(约占七分之一的登记选民)在即将到来的总统选举中以 12 个百分点的优势支持前总统唐纳德·特朗普,更多详细资讯请看下…
2024-08-31








