繁體中文
Ledger钱包在经销商环节被植入窃密芯片,比特币基础设施安全受考验

在刚刚过去的 2026 年第三季度及第四季度初,向来以安全、保守著称的比特币原生基础设施阵营接连遭遇毁灭性打击。
从 Coldcard 固件伪随机数漏洞导致 1830+ BTC 被盗,到 Liquid 侧链跨链桥被凭空铸造 3998 枚虚假 L-BTC 提走 $3.2 亿,再到 Bitget 因第三方安全供应商失守损失 $3.875 亿。
而压垮自托管防线的最新惊天黑天鹅,则是硬件钱包龙头 Ledger 东南亚官方授权经销商 CryptoBilis 爆出的硬件投毒事件:
黑客在设备内部植入独立窃密柔性电路板,直接读取屏幕上显示的 24 个助记词并通过预置 eSIM LTE 网络静默回传,完美绕过了 Ledger 的 Secure Element 安全芯片及官方真伪验证。
474 个冷钱包地址在 1 小时内被洗劫逾 $9100 万。Galaxy Research 负责人 Alex Thorn 撰写重磅研报,深度复盘了这起供应链投毒攻击,并警示在 AI 时代,针对硬件供应链与代码边界的攻击正呈指数级演变。
事件脉络:官方授权经销商投毒,恶意芯片偷窥助记词
硬件钱包巨头 Ledger 正在紧急调查一起波及东南亚用户的特大资产失窃案。受害者均通过 CryptoBilis 购买了 Ledger 设备,而 CryptoBilis 此前长期被 Ledger 官方网站列为印度尼西亚、马来西亚和菲律宾的官方授权经销商。
- 10 月 9 日周五,Ledger 首次公开披露已要求该经销商暂停所有设备销售和发货,并紧急敦促过去 90 天内从该渠道购买设备的任何用户切勿激活设备;若已激活,必须立即将资金转移至使用全新助记词初始化的新安全设备中。
- 次日,Ledger 正式证实“其中一名受害用户的设备内部包含未经授权的硬件植入物”。
- 随后在周二,Ledger 进一步揭示了该恶意硬件的攻击原理:外壳内部被植入了一个完全独立的间谍组件,它在用户开机初始化设置时直接抓取屏幕上显示的 24 个英文助记词,并通过预先配置好通信协议的 eSIM 芯片利用蜂窝网络(LTE)静默回传给黑客!
极为阴险的是,该植入物完全没有触碰设备内部的核心安全芯片(Secure Element)和 Ledger 自研操作系统。正因如此,当被篡改的受害设备连接官方客户端时,依然能完美通过 Ledger 官方的 Genuine Check 真伪安全检测!
独立硬件拆解团队发现,这种间谍植入物至少已经迭代了三代,最新一代甚至采用了隐藏在屏幕下方的专业定制柔性电路板(Flex Circuit)。Ledger 强调其官方直销渠道与自身内部系统未受入侵,且所有已确认案例均指向已暂停所有硬件销售的 CryptoBilis。
链上数据复盘:474 个地址遭集中收割,$9100 万巨资瞬间蒸发
在区块链浏览器上观察,这起盗窃案绝非零星个案,而是一场经过周密策划与长期潜伏后的“大收割”。
据 Galaxy Research 统计,共有 474 个受害者地址被彻底掏空,横跨比特币、以太坊、Arbitrum、Polygon 和波场(TRON)网络,被盗资金下限高达约 $9100 万:其中波场网络损失最为惨重,146 个 TRON 地址被掠走价值约 $6450 万的 USDT 与 TRX;279 个比特币地址被洗劫 213 枚 BTC(当时价值约 $1760 万);另有 49 个以太坊系地址损失了价值 $880 万的 ETH 与稳定币。若算上部分链上监测机构追踪到的 BNB Chain 损失,整体涉案金额高达 $9300 万至 $9500 万。
链上分析显示,比特币的异动早在 10 月 7 日就已悄然试探,但高达 88% 的资产(约 $8000 万)是在 10 月 9 日清晨 05:00 UTC 开始的短短 1 小时内被黑客利用自动化脚本集中清空的,这一时间点恰好紧咬在 Ledger 发布官方警示声明的当天早晨。绝大多数受害比特币地址此前从未发生过任何转账支出记录,属于典型的纯冷存储(Cold Storage),且大部分资金都是在过去 90 天内刚存入的;部分地址甚至可追溯至 2021 年,这与用户将原有助记词恢复导入被篡改的新设备中的操作特征完全吻合。
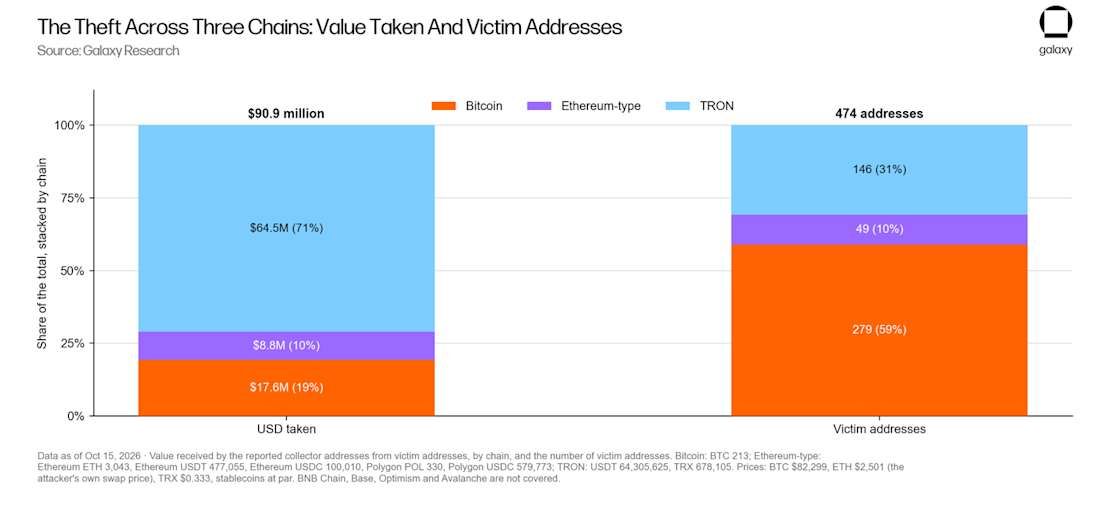
图 1:Ledger 被盗资金链上流向图。
黑客在 10 月 9 日清晨 05:00 UTC 的 1 小时内集中转走 $8000 万资产,涉及比特币、以太坊、波场等 474 个受害地址。
洗钱路径与资金现状:Tether 紧急冻结千万美元
截至 10 月 15 日,仍有约 $5660 万的被盗资产滞留在黑客控制的核心归集地址中:包括 208 枚纹丝未动的 BTC、约 12800 枚 ETH(大部分由波场跨链而来),以及洗劫当天清晨创建的波场中继账户中的 750 万 USDT。
而在已转移的资金中,约 5400 枚 ETH(约合 $1350 万)已被打入混币协议 Tornado Cash 洗白,约 $200 万流入了中心化交易所充值地址。值得注意的是,稳定币发行商 Tether 已紧急协助冻结了黑客地址中与此案关联的 $1000 万 USDT。绝望之中,甚至已有至少一名受害者通过链上交易留言(OP_RETURN)向黑客喊话,哀求黑客若归还剩余资产愿奉上丰厚悬赏提成。
Galaxy 深度研判:没人攻击私钥数学,他们攻击包裹数学的一切
两周前,Thad Pinakiewicz 曾在一篇研报中一针见血地指出:在今天的密码学世界里,已经没有人再去愚蠢地攻击私钥底层的数学算法了;黑客攻击的是那些向数学下达指令的外部环节。Ledger 经销商硬件投毒案,正是这句箴言在物理现实世界中最惨烈的一次回响。
安全芯片完美执行了它的本职工作,但助记词却被一块根本不该存在的额外芯片从屏幕上直接偷窥并广播出去。Galaxy Research 认为,这起事件引发了三层必须警醒的深层思考:
思考之一:AI 时代网络脆弱性的范式转移
当前业界许多人热衷于争论通用人工智能(AI)未来是否会攻破椭圆曲线加密算法(ECDSA)。但我们必须清醒地认识到:在近未来的现实威胁中,寻找纯数学突破完全是南辕北辙。
回顾本季度的惨痛损失,没有任何一起攻击需要颠覆密码学数学:Coldcard 的固件构建缺陷、Liquid 跨链桥的验证缓存漏洞、Bitget 依赖的第三方安全产品失守,再到本次由柔性电路板和 eSIM 构成的物理硬件投毒。虽然目前尚无证据表明这些事件直接使用了 AI 工具,但 AI 正在根本性改变围绕私钥周围一切环节的攻防经济学。
前沿大模型现在能够以极高效率从被广泛使用的开源代码和固件中挖掘真实漏洞,使得从漏洞引入到被黑客武器化利用的时间窗口正在极速塌缩:Hacken 统计显示,第三季度 77% 的行业损失归因于供应商与开发工具缺陷、已披露但未及时部署的补丁,以及审计范围之外的基础设施盲区。与此同时,AI 让黑产集团以极低成本进行全流程流水线作业:搭建高仿真的经销商电商门面、部署毫无破绽的 AI 实时客服,并在后端搭建自动化收集成百上千个助记词的数据库静待收割。
对于加密行业的建设者与持有者而言,必须树立全新的安全假设:你代码库中的每一个第三方依赖项、你供应链中的每一个物理环节,都在被不知疲倦的对手利用自动化工具 7x24 小时持续探测渗透。防守方必须赶在黑客之前,将同样的自动化审查工具对准自己的代码、固件与供应商。

图 2:2026 年第三季度比特币原生基础设施重大安全事件损失全景。
涵盖 Coldcard、Liquid 桥、Bitget 以及 Ledger 经销商投毒,累计损失超 $11 亿。
思考之二:数字不记名资产的残酷本质与自托管纪律
这就是当自托管防御彻底失败时,数字不记名资产(Bearer Assets)最残酷的真实面目。
正是由于比特币具备无可匹敌的抗审查与不可没收性,决定了它一旦丢失便绝对无法被任何力量追回。你无法向任何中央发行机构投诉,不存在信用卡争议撤单,没有任何法院判决能够强行转移一条链上 UTXO。在这笔被掠夺的 $9100 万巨资中,唯一脱离黑客实际控制的部分,就是 Tether 动用管理员私钥紧急冻结的 $1000 万 USDT。这一细节再次残酷地提醒我们:USDT 根本就不是不记名资产,而是一笔附带管理员强制控制权的中心化负债。而那静静躺在三个比特币地址中的 208 枚 BTC,全球所有人都能在链上清晰围观,却没有任何人能够触碰分毫。
在传统银行业,如此巨额的抢劫案必然会引来跨国联邦特别行动组的雷霆封锁;而在加密世界,474 个主要属于东南亚普通散户的受害地址,最终只能无助地在 OP_RETURN 交易中写下求饶的文字。
但这绝非否定自我托管(Self-Custody)的价值。恰恰相反,它警示我们:自托管绝不是你在货架上随手买回的一件商品,而是一套必须严苛执行的日常操作纪律(Operational Discipline)。硬件设备只是整个信任链条中的一环,运送它的物流供应链、你用肉眼所信任的那块屏幕、你的物理备份以及继承方案,构成了同样关键的其他环节。
请务必恪守以下红线:
- 坚决只从原厂官方直购;
- 任何收到时已预先开箱、或附带预印助记词卡片的设备必须直接视为已被完全攻破;
- 对于无法承受归零损失的重要资产,必须将私钥分散在不同品牌、不同技术方案的多签或异地环境中,确保单个硬件损坏或单点供应商受害不至于演变成致命灭顶之灾。
思考之三:比特币原生保守生态的至暗之季
Ledger 供应链投毒案,为过去两个半月内比特币原生基础设施阵营所遭受的连续暴击画上了一个沉重的句号:
- 7 月 30 日,Coinkite 披露 Coldcard 硬件固件自 2021 年起就存在弱伪随机数生成漏洞,导致超过 9000 个地址被自动清空,累计被盗逾 1830 枚 BTC(按现价约合 $1.5 亿)。
- 9 月 6 日,Liquid 侧链 Elements 软件缺陷使攻击者凭空铸造出约 3998 枚无背书的虚假 L-BTC 并提现走真实比特币,当时价值约 $3.2 亿;攻击者在 Blockstream 修复跨链桥后自称白帽子归还了 3400 枚 BTC,但扣留了约 600 枚 BTC 作为所谓的安全赏金。
- 9 月 24 日,交易所 Bitget 因第三方安全供应商系统遭渗透而蒙受 $3.875 亿巨额损失,攻击被归咎于朝鲜黑客组织;几天后,成功拦截相关洗钱资金的 NEAR Intents 同样遭到 $380 万的报复性黑客攻击。
CertiK 与 Hacken 的统计显示,第三季度行业累计损失高达 $11 亿至 $13 亿,而 Ledger 事件又在第四季度的第一周接踵而至。这些触目惊心的受害者名单,不再是那些未经审计的野鸡 DeFi 智能合约,而是 Coldcard 和 Ledger 这样自托管领域最受推崇的图腾巨头,以及由比特币老牌先驱企业联盟联合运营的 Liquid 侧链。在每一起灾难中,底层密码学数学都未曾动摇半分,所有的坍塌全发生在软件工程实现、物理供应链或人为运维操作的灰度地带。
唯一值得欣慰的微光在于行业防御协同机制的显著进步:在事发数小时内,全网链上数据完成了精准追踪,Tether 迅速冻结资产,NEAR Intents 斩断黑钱流向,Liquid 攻击者也通过链上谈判退还了 85% 资金,这与当年的 Mt. Gox 时代相比已是天壤之别。但本季度留给所有人的教训依然无比沉痛:任何想当然地以为‘只要固守在比特币原生基础设施里就是绝对避风港’的盲目乐观,都已被残酷的现实击得粉碎。
比特币的底层数学度过了一个辉煌的季度;然而,包裹在数学之外的人间世界,却输得一塌糊涂。
到此这篇关于Ledger钱包在经销商环节被植入窃密芯片,比特币存储安全受考验的文章就介绍到这了,更多相关Ledger钱包被植入窃密芯片内容请搜索脚本之家以前的文章或继续浏览下面的相关文章,希望大家以后多多支持脚本之家!
你可能感兴趣的文章
-

Ledger CEO公开信:尽力帮助受影响的个人追回资金
在历经一个晚上的漏洞恐慌后,Ledger董事长兼执行长Pascal Gauthier稍早对昨天的漏洞攻击一事发布公开信,并强调将尽力帮助受影响的个人追回资金, 更多详细资讯请看下面正…
2023-12-16 -
Ledger被黑Tether迅速冻结攻击者USDT!DeFi安全值得反思
近日,知名冷钱包制造商Ledger的代码库Ledger Connect Kit遭到黑客攻击,遭窃取约48.4万美元的资金,面对这一安全危机,稳定币发行商Tether迅速回应,冻结了攻击者的地址, …
2023-12-16 -

联手PayPal!Ledger APP可以直接买币 自动发送至冷钱包
加密硬件钱包龙头Ledger与支付巨头PayPal合作,让客户可利用PayPal账户在Ledger Live上直接购买加密货币,购买的加密货币将自动发送到Ledger冷钱包中,…
2023-08-17 -

Ledger CTO澄清开源不代表没后门!承诺未来或公布更多原始码
这篇文章主要介绍了Ledger CTO澄清开源不代表没后门!承诺未来或公布更多原始码的相关资料,需要的朋友可以参考下…
2023-05-20 -

Ledger副总回应:安全晶片不会开源!社群喊改买Trezor
这篇文章主要介绍了Ledger副总回应:安全晶片不会开源!社群喊改买Trezor的相关资料,需要的朋友可以参考下…
2023-05-19