繁體中文
币安63亿美金黑客锁定TraderTraitor,和拉撒路什么关系?
加密行业史上单笔规模惊人的币安 63 亿美元被盗事件,随着 11 月 1 日 FBI(美国联邦调查局)通告发布,攻击者代号 TraderTraitor 进入大众视野,很多人会疑惑这个代号和大名鼎鼎的拉撒路黑客组织究竟是什么关系。
本次事件并非 TraderTraitor 首次作案,Bybit、Bitget 等多起知名加密盗案都有它的身影,下文将拆解这个攻击团伙的定义、发展脉络、惯用攻击套路,还有本次币安被盗后的资金追踪情况。
TraderTraitor 不是一家公司,也不是组织架构图上的一格。它是美国政府给一类行为起的代号。
2022 年 4 月,FBI、美国网络安全和基础设施安全 局(CISA)、美国财政 部联合发过一份通告,编号 AA22-108A。那是这个词第一次正式出现。当时它指的是几款伪装成炒币软件的木马,比如 DAFOM、TokenAIS、CryptAIS,界面做得像模像样,装上去就开始偷私钥。
干这件事的人,业界一直叫 Lazarus Group、APT38、BlueNoroff、Stardust Chollima,这不是四支队伍。Lazarus,也就是拉撒路是总称;APT38(Mandiant)、BlueNoroff(卡巴斯基)、Stardust Chollima(CrowdStrike)是不同安全公司给同一条搞钱的线起的三个名字。
两年后,这个标签落到了具体的行为上。2024 年 12 月 23 日,FBI、美国国防 部网络犯罪中心、日本警察厅联合发布 DMM 被盗 3 亿美金案的归因,第一次用"被追踪为 TraderTraitor 的朝鲜网络行为者"这种说法,并列出了它的三个别名:Jade Sleet(微软叫法)、UNC4899(谷歌叫法)、Slow Pisces(Palo Alto 叫法)。
现在信息比较明确了,TraderTraitor 是 Lazarus 这个大集团里,专门做加密资产的,也是现在最来钱的。它至少从 2020 年起就只盯区块链——交易平台、DeFi、钱包服务商、加密基金,还有手里攥着大量币的个人。
从抢银行到抢交易平台
Lazarus 是个伞形名字,底下什么都有,2014 年删索尼影业的硬盘,2016 年从孟加拉央行往外转钱。
比如孟加拉央行这一笔,下手的当时叫 APT38,也叫 BlueNoroff。2016 年 2 月,他们伪造 SWIFT 指令(银行之间转账用的那套国际报文),想从孟加拉央行在纽约联储的账户里转走 10 亿美元。最后成了 8,100 万,因为一笔转账的拼写错误,被中间行拦了下来。
那套研究银行的操作流程、找到人工审核的缝隙、伪造指令的手艺,后来被原样搬到了加密货币交易平台。
差不多 2020 年前后。他们开始升级手法,目标是币圈。原因也好猜,有钱还没有监管,流动性还不错。
下手手段有那么几种。
第一种是假招聘。猎头在 LinkedIn 上找你,聊得挺好,最后发来一个「入职前的编程测试」,或者一个「内部工具」的安装包。装上去,机器就归他们了。Ronin 那 6.2 亿美元,就这么没的。
第二种是供应链。不骗人了,改去污染开发者的工具链:GitHub 上的恶意仓库、npm 上的投毒包、JumpCloud 这种身份服务商。一个人中招,下游一串公司跟着中招。
第三种是直接改交易。日本 DMM 案里,他们偷的是对方的登录凭证,潜进钱包公司 Ginco 的内部通讯,然后改掉一笔本该正常的转账。Bybit 案里,他们黑进 Safe{Wallet} 一个开发者的电脑,往网页前端塞了一段脚本,签名的人看到的还是正常页面,签下去的却是另一笔。
也包括币安这一次。
攻击者提前 36 小时准备,签好 50 份 EIP-7702 授权,也就是以太坊的一个新功能,能让钱包临时「租」一段程序来用,然后让币安的热钱包自己把钱转出来;40 分钟,跨 10 个网络。有安全公司的结论是:他们很可能已经摸到了币安的签名系统。
这个组织作案金额
最有名的十二起,九十七亿美元。
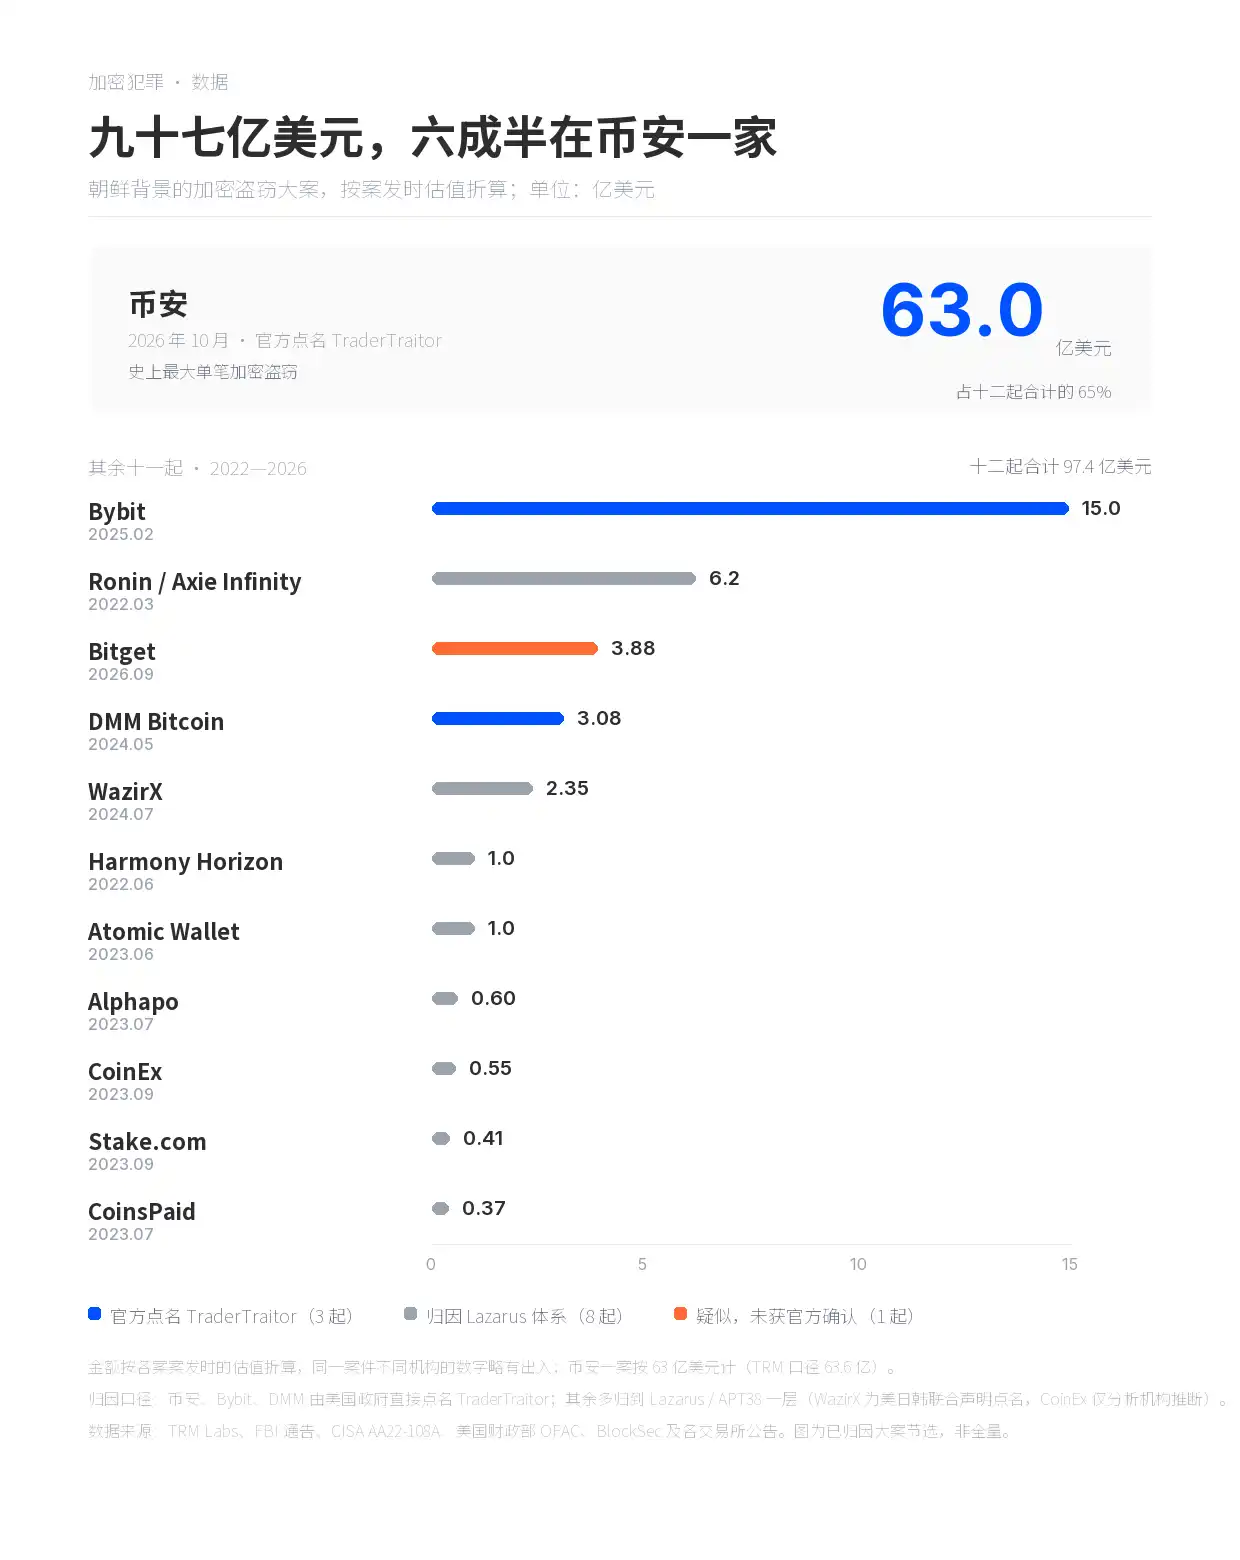
币安一家 63 亿。剩下十一起,从 2022 年到 2026 年,全部加起来 34.4 亿。
Bybit 15 亿,是被改掉的前端;Ronin 6.2 亿,是被骗开的招聘;Bitget 3.88 亿,是被写进钱包系统的伪造提币指令。
DMM 3.08 亿,WazirX 2.35 亿,Harmony 和 Atomic 各 1 亿,Alphapo 0.6 亿,CoinEx 0.55 亿,Stake 0.41 亿,CoinsPaid 0.37 亿。
图里只有币安、Bybit、DMM 三起被美国政府直接点名 TraderTraitor。Ronin、Harmony、Stake、Alphapo、CoinsPaid、Atomic 由 FBI 归到 Lazarus/APT38;WazirX 是美日韩 2025 年 1 月的联合声明点名;CoinEx 只有链上分析机构的推断。Bitget 那起是多家机构怀疑与 TraderTraitor 有关,但都没有正式归因。
TRM 统计,朝鲜自 2017 年以来干了一百起,累计约 128 亿美元;今年迄今 74 亿;2026 年全球加密资产被盗总额里,85% 记在朝鲜账上。这张表只是其中十二起。
能对上脸的人
美国官方点过名、还留下照片的朝鲜黑客,不止一个。朴镇赫(Park Jin Hyok)、Jon Chang Hyok、Kim Il 都在 2021 年 2 月那份起诉书里;2024 年又多了 Rim Jong Hyok,悬赏 1,000 万美元。
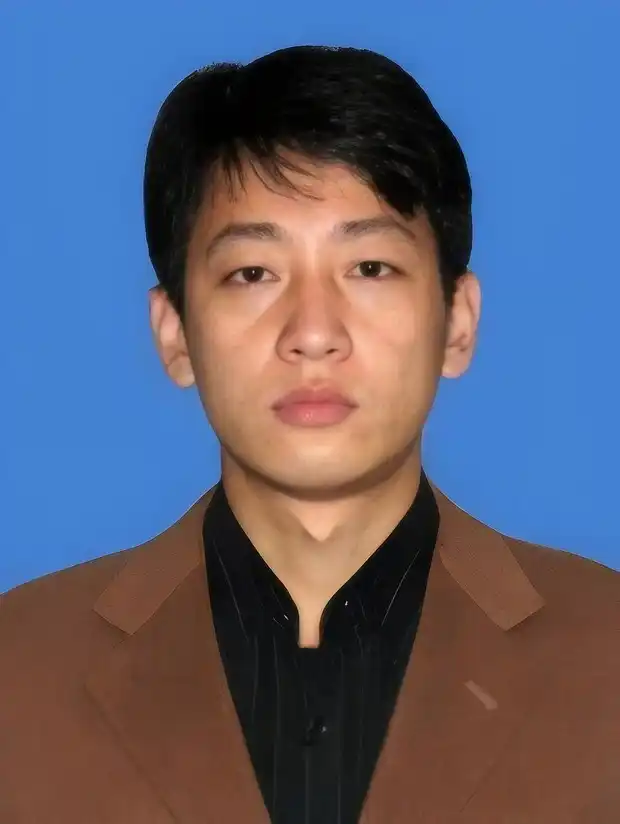
FBI 通缉的朴镇赫(Park Jin Hyok)
朴镇赫是最早被起诉的一个:2018 年 6 月,美国司法 部对他提出刑事控告,同年 9 月解封。起诉书说,他参与的共谋包括 2014 年索尼影业攻击、2017 年 WannaCry,以及 2016 年从孟加拉央行转走的 8,100 万美元。他至今在逃,从未出庭。
币安被盗追踪
币安已用公司资金、SAFU 基金和期货保险基金补足约 90%,剩下 10% 是流动性差的代币;损失全部由公司承担,不由用户承担。
截至 11 月 1 日,已有约 27 亿美元、约 42% 被稳定币发行方和 Arbitrum 安全委员会冻结。攻击者手里还攥着 42 万枚以太坊和 18,270 枚比特币,约 24 亿美元。
洗钱的路子还是常规操作:跨链桥换链,THORChain 这类服务换币,混币器把很多人的币搅在一起打散,最后走场外交易。
这次有些小插曲,THORChain 近期因一次以太坊链重组意外延缓了 Binance 攻击事件中被盗资金的洗钱进程。此次链重组导致 THORChain 错误地向一名存入 10 枚 ETH 的用户重复退款,进而触发协议紧急暂停,暂时阻止所有用户进行跨链兑换,其中也包括朝鲜黑客组织相关洗钱人员。
上次 Bitget 的被盗赃款过了 THORChain,THORChain 一点都没有冻结,说去中心化不能冻,可上次自己被盗的时候不是这么说的。
等 THORChain 恢复服务的时候,如果这次币安被盗赃款依然过了 THORChain,不知道他们还有什么借口来搪塞。
总结
综合多方信息来看,TraderTraitor 不是独立组织,而是拉撒路集团聚焦加密资产劫掠的专项行动标签,沿袭了早年银行攻击的技术思路,演化出假招聘、供应链投毒、篡改交易签名等多种成熟攻击手段。本次币安被盗后,部分资金被冻结,但大量赃款仍在借助跨链、混币渠道洗钱,去中心化协议的风控短板也再次暴露,这起大案也为整个加密交易行业敲响安全警钟。
以上就是币安63亿美金黑客锁定TraderTraitor,和拉撒路什么关系?的详细内容,更多关于FBI把币安被盗案件归到TraderTraitor头上的资料请关注脚本之家其它相关文章!
你可能感兴趣的文章
-
2026年币安被盗63亿美元!史上十大加密货币黑客攻击事件盘点,普通用户
2026年10月,币安在20分钟内被转走约63亿美元,创下加密货币史上最大盗窃纪录,幕后指向朝鲜黑客组织,从Mt.Gox倒闭到Bybit冷钱包被掏空,再到Ledger、Trezor买家信息泄露,…
2026-11-02 -
币安黑客攻击后BNB回升至714 美元,Claude AI推演BNB Chain机构化前景
币安 63 亿美元被盗事件冲击尚未消散,BNB 小幅反弹至 714.24 美元,Claude AI 关于机构 RWA 代币化的上涨情景仅为假设推演,并非确定性行情,后续可持续关注平台安全调查进…
2026-11-02 -
史上最大加密货币盗窃案:币安 63.6 亿美元资产失窃
2026 年 10 月 29 日币安遭史上最大加密货币盗窃案,约 63.6 亿美元资产失窃,TRM Labs 等认为疑似朝鲜 TraderTraitor 黑客组织所为,部分资产被冻结,币价下跌,币安承诺全…
2026-11-02 -
黑客攻击币安与比特币价格:为什么这款加密货币没有跌破前低
币安遭史上最大规模黑客攻击,涉及资金约63亿美元,平台全额兜底并冻结部分资产,比特币一度闪崩后迅速收复失地,超15亿美元多头被强平但未引发连环崩盘,SAFU基金与快速响应…
2026-10-31 -
币安64亿美元惊天大盗案:黑客身份与攻击手法解析
本文复盘币安 64 亿美元惊天盗币案,拆解黑客攻击路径与作案手法,梳理链上资金流转细节,追踪黑客身份线索,同时介绍平台应急处置、资产冻结进展以及该事件对加密行业带来…
2026-10-31 -
币安创纪录63亿美元黑客事件后,THORChain的RUNE逆势上涨13%成为市场关
币安遭创纪录63亿美元黑客攻击,市场承压之际,THORChain原生代币RUNE却逆势上涨13%,成为波动中的一抹亮色,资金或转向避险与对冲,RUNE上涨也反映市场对跨链流动性与去中…
2026-10-30 -
币安8条链热钱包被盗62.8亿美元,一文复盘黑客攻击完整时间线与攻防始
币安热钱包遭盗62.8亿美元,CertiK工程师Dickson逐笔追踪链上记录,本文完整还原EIP-7702攻击全过程与Tether、Circle冻结赛跑细节,查看攻击者如何从TornadoCash筹备到转移资…
2026-10-30 -

币安遭史上最大黑客攻击事件,加密全行业能否安全渡过难关?
北京时间 10 月 30 日凌晨 4 点,全球最大加密货币交易所币安热钱包出现异常大额转出,最终精确损失还无法统计,目前行业预估金额在 10 亿 -50 亿美元之间,下面小编就和大家…
2026-10-30 -

币安热钱包疑遭黑客攻击:56亿美元流出,Polymarket同日UI遭入侵
币安多个热钱包短时向新建地址转出约56亿美元资产,引发黑客攻击猜测与市场恐慌,Tether与Circle紧急冻结至少23.16亿美元稳定币,但币安尚未确认事件性质与损失金额,下面小…
2026-10-30 -

币安58亿美元黑客事件冲击加密市场,BTC/BNB/以太坊集体跳水,赵长鹏回
币安58亿美元黑客攻击消息传出,加密市场迎来剧烈震荡,比特币、以太坊、BNB、XRP、SOL 大幅下挫,Tether、Circle 冻结相关稳定币资产,赵长鹏表态用户资金预计全额赔付,EI…
2026-10-30