

 繁體中文
黑客如何利用假手机窃取你的加密货币
要点
- 黑客被发现销售预装了隐蔽恶意软件的仿冒智能手机,旨在窃取用户的加密货币和敏感数据。
- Triada木马病毒是一种加密货币黑客手段,它将恶意软件深埋在手机硬件中,使攻击者能够访问加密货币钱包、读取消息、伪造电话和拦截双重认证(2FA)消息。
- 仿冒手机通过拍卖市场和非官方零售商以令人难以抗拒的低价进入供应链。
- 为避免这类移动加密货币黑客攻击,你应该始终从可信零售商或直接从品牌购买手机。
假手机诈骗的真实案例
想象一下,你正在拆封一部全新的智能手机。你完成设置,试用新相机,安装你喜欢的应用程序。你甚至直接从应用商店下载了可信的加密货币钱包,并存入加密货币以确保安全。一切都很令人兴奋,直到有一天你打开加密货币钱包,看到了一个可怕的景象...它已经空了。
这怎么可能发生?你做的一切都是正确的,仔细检查了下载内容,甚至使用了双重认证(2FA)。但你不知道的是,在你开机的那一刻就已经被入侵了。
黑客现在正在手机到达用户之前就在其中隐藏危险的恶意软件,这种策略被称为假手机加密货币诈骗。本文将解释这一切是如何发生的。
什么是假手机加密货币诈骗?
假手机加密货币诈骗涉及销售外观和感觉都像全新正品手机的仿冒智能手机。从外表看,它们就像任何其他安卓手机一样,但内部预装了隐藏的恶意软件。这种隐蔽的恶意软件旨在窃取用户的加密货币。
针对加密货币用户的黑客试图将这些手机送到加密货币用户、交易者和投资者手中。本质上,任何可能在手机上使用加密货币钱包或应用程序的人都是潜在目标。手机的硬件和软件运行方式与正常设备相同,所以在为时已晚之前你可能不会意识到任何问题。
这种诈骗的规模近年来不断增长,特别是自从研究人员在2025年发现了一个欺诈活动以来—到那时,已有超过2600名受害者报告,他们都认为自己购买了正版安卓手机。
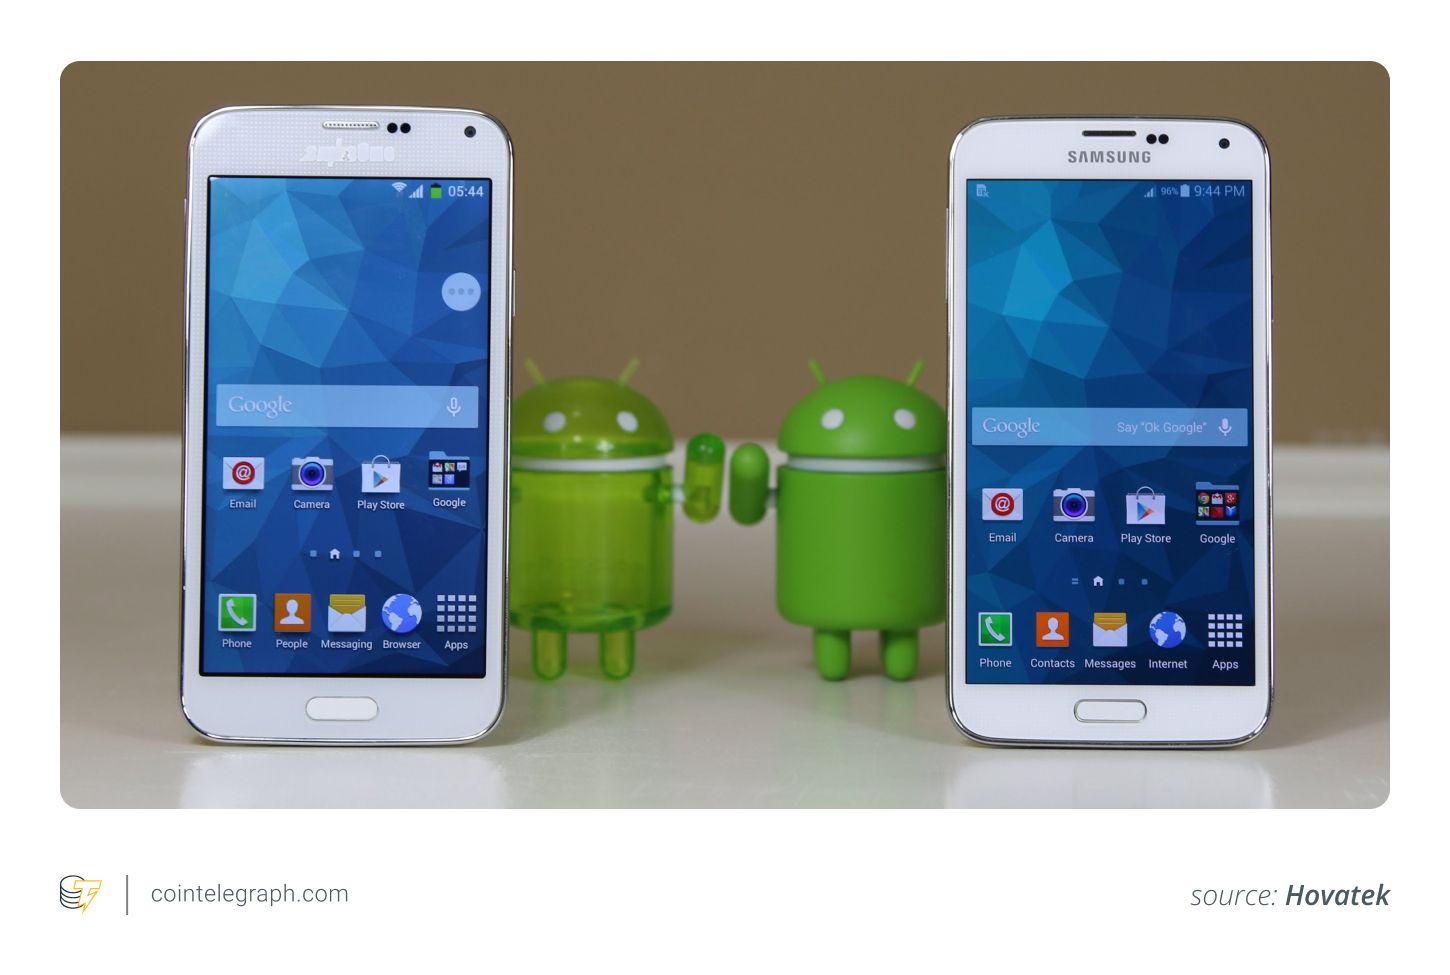
卡巴斯基的网络安全专家发现,数千部预装恶意软件的假安卓手机正在网上销售。这种名为Triada木马的恶意软件在这些手机上秘密运行,并在受感染设备上执行恶意操作:
- 窃取WhatsApp和Telegram等应用的消息和社交媒体凭证,并发送或删除消息以冒充用户
- 通过替换钱包地址和跟踪浏览来劫持加密货币,重定向链接
- 在通话过程中伪造电话号码以重定向对话,拦截或操纵短信
- 开启付费短信订阅以产生费用,并远程安装额外的恶意应用
- 阻断网络连接以逃避检测并破坏安全防御
值得注意的是:根据链分析(Chainalysis)数据,在2024年达到990亿美元后,加密货币诈骗在2025年可能创下历史新高。生成式人工智能(AI)的普及使诈骗对不法分子来说变得更加便宜和可扩展。
假手机加密货币恶意软件如何运作?
Triada木马最早于2016年被发现,当时它被用于从WhatsApp和Facebook等金融应用和消息平台中提取数据。最初,它通过钓鱼活动或恶意下载感染设备。
而现在,诈骗者在将智能手机出售给公众之前就预装了恶意软件。真正的威胁深藏在手机操作系统中。与你可能意外下载的典型病毒不同,这种恶意软件在你接触设备之前就已预装。
当设备上存在Triada木马时,它赋予犯罪分子几乎无限制的手机访问权限。简单来说,攻击者获得设备访问权限后,就能替换加密货币钱包地址并抽走资金。犯罪分子可以直接进入你的加密货币钱包,获取密钥或登录凭证,甚至在你不知情的情况下转移资金。
卡巴斯基安全专家Dmitry Kalinin表示:"新版本Triada的作者正在积极将其努力变现;根据交易分析,他们已经将约27万美元的各类加密货币转移到他们的加密货币钱包中。"
此外,这种木马恶意软件使黑客能够劫持用户账户信息等个人数据并读取消息,包括双重认证(2FA)消息。
恶意软件的严重影响
在这种访问级别下,用户的完整金融账户集都暴露无遗,黑客可以窃取密码并拦截2FA消息。更令人担忧的是,Triada能够伪造通话电话号码并拦截私人对话。
由于恶意软件深植于手机核心软件中,恢复出厂设置和防病毒应用通常无法清除它。它几乎无法被检测或删除。只要你使用该设备,你的数字资产就处于风险之中。
值得注意的是:Triada恶意软件被设计为在设备的随机存取存储器(RAM)中运行,这有助于它避开传统防病毒工具的检测并在恢复出厂设置后存活。这使得它在受感染的手机上极难被发现和删除。
黑客如何分发仿冒手机
那么,犯罪分子如何在设备到达最终用户之前安装这种恶意软件呢?事实上,供应链的某些环节已经被攻破。零售商甚至可能不知道他们正在销售受感染的手机。
通常,你会在信誉较差的在线商店、拍卖市场和非官方零售商处发现仿冒手机。诈骗者甚至设计出复制知名品牌的设备。这使得很难识别出假货。对消费者来说,这些安卓手机的低价难以抗拒。
虽然这种诈骗在俄罗斯最为普遍,但它正在全球蔓延,在亚洲、欧洲和北美都有受害者。攻击者能够轻松在线销售手机,这意味着在拍卖网站和信誉较差商店购物的人可能成为受害者。
如果你要购买新智能手机,采取预防措施以确保不会上当非常重要。
值得注意的是:假手机加密货币黑客攻击是一种被称为"零点击攻击"的诈骗。它允许黑客在用户不采取任何行动的情况下访问你的加密货币。代码无需任何用户输入就能执行,这就是它们如此具有威胁性且难以发现的原因。
如何防范假手机加密货币诈骗
随着加密货币变得越来越流行,黑客很可能会更有动力欺骗毫无戒心的用户。一些简单的习惯可能决定你是保住资产和数据,还是在几秒钟内失去一切。
以下是几个保护加密货币免受黑客攻击的简单安全建议:
- 只从官方品牌或信誉良好的零售商处购买智能手机。避免从拍卖网站或未知商店购买便宜或二手设备
- 始终立即安装官方操作系统更新。不要下载未知应用程序—特别是加密货币钱包,它们应该只从官方应用商店和品牌网站下载。即便如此,安装前也要仔细检查发布者
- 对异常的设备行为保持警惕。例如,突然的电池消耗、奇怪的弹窗和你不认识的应用
- 不要点击未经请求的消息和链接。如果收到来自陌生人的链接,要避免点击,因为它可能是钓鱼诈骗的一部分
- 为所有加密货币和金融账户开启2FA;这增加了一层安全性,可以阻止或减缓攻击者的行动
- 将长期持有的资产存储在离线硬件钱包中。不要在便携式联网设备上保存大量加密货币
最后,对可疑的钱包活动保持警惕,避免仓促的资金转账。部署可信的防病毒工具并更新设备,以抵御像Triada这样的恶意软件威胁。
据官方消息最近很多人从一些不知名的网站下载了交易所平台,发现很多都是假冒的网站,请大家一定要从有备案的公司网站去下载这类应用。
你可能感兴趣的文章
-
什么是加密货币交易?交易类型、风险与新手实操要点概述
这篇加密货币交易入门指南,讲解现货、衍生品、跟单交易等品类,区分交易与长期投资,解析币价影响因素,揭示市场各类风险,介绍仓位管理、止损等风控手段,建议新手优先从…
2026-09-03 -
Robinhood Chain火热,还有哪些项目能二次上车?
Robinhood Chain 链上交易热度持续升温,不少代币在数小时内便完成从小市值到几百万,甚至千万美元市值的跃升,对于没有时间守在链上打狗、错过早期低位筹码的用户而言,哪…
2026-09-03 -
什么是国债回购?为什么国债回购会影响加密货币价格?
国债回购是政府回购自身未偿还债券的计划,旨在管理债务并维护市场流动性,国债回购可能会对加密货币市场产生一定影响,最终效果可能取决于更广泛的收益率走势、美元强弱及…
2026-09-03 -
币圈技术分析入门:加密货币核心指标与交易技巧解析
什么是技术分析(TA)?本文讲解技术分析底层逻辑,详解 SMA、EMA、RSI、MACD、布林带等常用指标,介绍 K 线、价格行为、枢轴点、斐波那契工具,提示技术分析局限性,建议…
2026-09-02 -
2026年加密TradFi格局报告:爆发式增长下竞争如何演化?
2026年TradFi 资产正在成为加密交易所争夺的新战场,本文基于 Binance、Hyperliquid、OKX、Gate、Bybit 等多家头部交易所 TradFi 板块数据进行统计,核心覆盖代币化资产相关…
2026-09-02 -
什么是链抽象?区块链互通性的未来发展方向
链抽象是一种让区块链使用变简单的技术,它把跨链操作、Gas费支付等复杂步骤全部隐藏,用户只需一个钱包就能用所有链上的应用,文章解释了它如何解决多链碎片化问题,并介绍…
2026-09-02 -
2026年代币化股票值得买吗?监管、流动性与托管解析
代币化股票并非真实股票,只是链上映射的凭证,背后依赖发行方和托管机构,文章指出其面临监管合规、交易对手破产、非交易时段流动性不足导致价格偏离等隐患,并对比了加密…
2026-09-02 -
代币回购是什么?一文拆解回购原理与真实风险
本文从定义、运行原理、分析方法到数据核验,拆解了回购对代币供需和价值捕获的实际影响,文章通过真实案例与压力测试框架,帮你跳出概念误区,看清链上数据、机制风险与真…
2026-09-01 -
ERC-1155是什么?多代币合约的规则与风险
ERC-1155是加密货币领域中一种能够用单个合约管理同质化、半同质化及非同质化资产的标准,常用于游戏道具和多资产集合,文章详细介绍了ERC-1155的内核定义、运作原理、实际…
2026-09-01 -
什么是加密货币IDO?去中心化代币发行的规则、优缺点与玩法
IDO(首次去中心化交易所发行)是加密货币项目中常见的一种代币筹款方式,它通过去中心化交易所(DEX)和智能合约自动完成代币分发与流动性池创建,文章详细介绍了IDO的运作流…
2026-09-01








