

 繁體中文
加密诸武精通:拆解GTA6泄露黑客的全栈Web3操盘局
这几天有个加密和游戏圈都应该关注的事情,那就是史诗级游戏大作《GTA 6》的实机被一个叫做 CyberLeek 的黑客连续泄漏。
GTA 6 是个什么量级呢?上一部 GTA 在 13 年前,行业公认“这十年最大的娱乐产品”,全球玩家翘首以盼。
黑客偷跑游戏,意味着游戏正式发售时没新鲜感不好卖,这个事目前在海外媒体已经炸了。
但最让人觉得牛的是,这个黑客对 web3 的掌握程度显著高于大部分炒币玩家。他把泄露、引流、防被打击、与司法对抗的全环节,都用加密的方式给做了。
先发币,再持币投票决定大家接下来想看什么泄露内容
普通黑客搞泄露,基本就是传网盘、留个比特币地址求打赏,然后大概率被游戏公司的法务部火速封杀,甚至查水表。
这个 Cyberleek 不是,他深谙 Crypto 圈的流量密码:先发币,后做事。
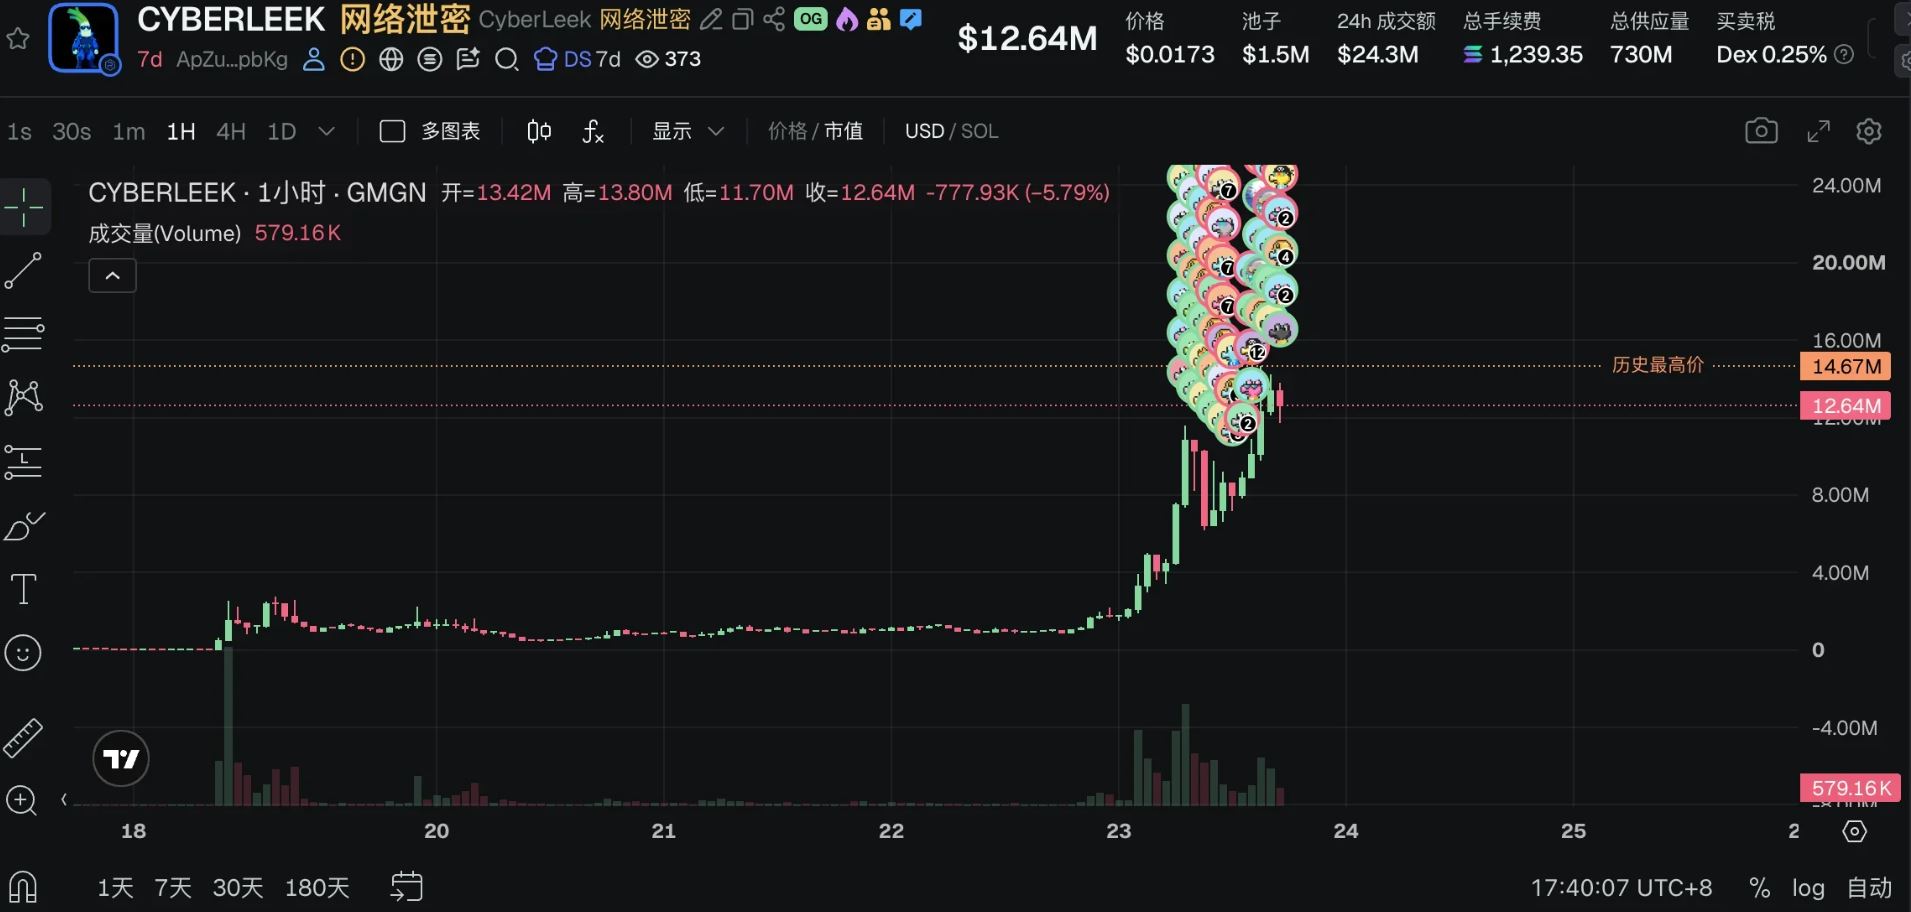
他先在 Solana 上首发了同名 Meme 币 $CYBERLEEK 等代币上线几天,情绪酝酿差不多了,他才开始慢条斯理地放出偷跑画面。
更绝的是,他在每一段泄露视频里,都硬核植入了自己代币的水印,并玩起了“代币赋能”:
持有 $CYBERLEEK 的人,可以直接投票决定他下一波泄露什么内容(比如白天开车还是夜间开飞机)。 把史诗级泄露做成“内容即挖矿”,这波流量算是被他彻底拿捏了。
参考阅读:泄露GTA-6的黑客发行Meme币,单日涨幅达20倍
反查封,直接把网站放在 Arweave 上
泄露这种核心资产,惹怒的可是 R 星(Rockstar)这种拥有地表最强法务部的游戏开发巨头。第一步绝对是拔网线、封域名。怎么办?
他直接跳过了所有 Web2 的传统服务器,把整个泄露官网的前端,部署在了去中心化存储网络 Arweave 上。这意味着数据永久上链,绝对的抗审查。任凭全网围剿,只要网络还在,他的大本营就永远关不掉。
并且黑客之前就对外公开宣布,自己已经把泄露游戏的备份传到了全球各个服务器上,并且每天需要人为手动维护,以保持这些文件是存储而非对外发布的状态。
如果自己的人身安全受到威胁,比如人被抓走了,那么程序因为得不到本人维护,会自动执行发布程序,介时有可能整个 GTA6 的“学习版”将偷跑散布到全网,这对游戏开发商的投入以及股价都将是毁灭性打击。
作者注:由于多个信源被封,现在已无法很便利的找到部署在 Arweave 上的黑客网站。

广告位招租,得用门罗币先对暗号
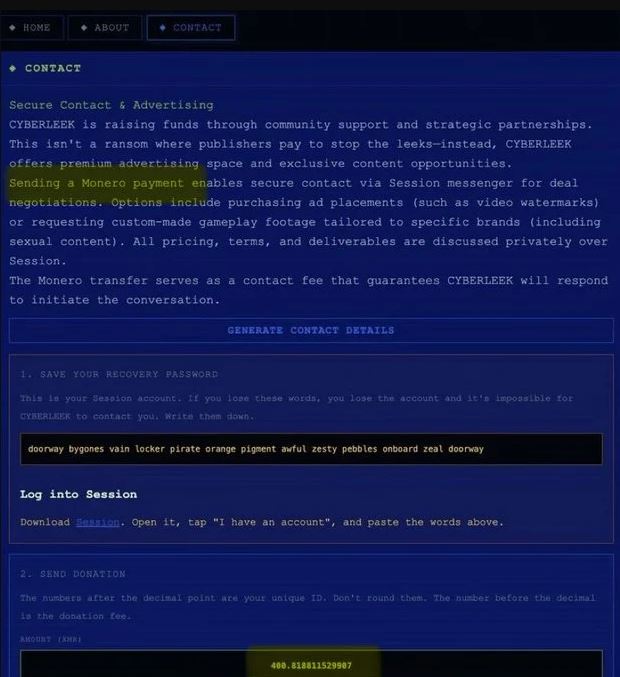
想在他下一段泄露视频里打广告,或者让他专门剪一段带你品牌的画面,你得先付 400 XMR(大概 16.5 万美元)当敲门费。
但留任何联系方式都可能被溯源。如何安全地筛选金主收钱,同时一丁点身份都不暴露?
点进他部署在 Arweave 网站的“联系”页面,系统会自动给你生成两样东西:
- 一个全新的无痕聊天软件 Session 账号
- 一串精确到小数点后十几位的门罗币 (XMR) 金额
比如系统让你打:400.818811529987 XMR。 注意,这个小数点就是整个系统最精妙的“加密暗号”。
你必须用独立的个人钱包,一分不差地打出这笔钱。在默认全隐身的 Monero 链上,黑客只要扫一下交易金额的“小数部分”,就能精准匹配到你的 Session 账号。
而如果从交易所打钱,则因为交易所通常会自动四舍五入,或者扣除微小的提币手续费。只要上链的金额差了哪怕 0.01,暗号就被毁了。
在默认全隐身的 Monero 链上,黑客的系统只要扫到这笔分毫不差的交易,就能通过“小数部分”精准匹配到你的 Session 账号。 打钱,即身份验证。不需要留言,不需要注册,全自动对暗号。
这时门罗的好处就很直接了:金额默认全隐,发送方、接收方都搅在环签名里,外人连具体付了多少都看不见,更别说对上谁是谁。
不过,目前游戏开发商 Take-Two 已经正式出手找人了,传票一份份往外发,黑客与司法的对抗最终结局如何不好说,但随着时间推移,破案或许只是迟早的事。
可海外社区里不少人把黑客的行为读成一种反叛,甚至幸灾乐祸。因为官方拖了这么久才肯放实机,预售又卖得这么贵,甚至只能买数字版不能买光盘进行二手回血。
黑客违法当然不可取,但这套用永久存储扛审查、用隐私币当暗号、用 meme 投票决定内容的搞法,确实带着点加密朋克的味道。
到此这篇关于加密诸武精通:拆解GTA6泄露黑客的全栈Web3操盘局的文章就介绍到这了,更多相关GTA6泄露黑客的全栈Web3操盘局内容请搜索脚本之家以前的文章或继续浏览下面的相关文章,希望大家以后多多支持脚本之家!
你可能感兴趣的文章
-
四天三起链上攻击频发,加密市场安全风险加剧
加密大盘迎来回暖行情的同时,链上安全事故频发,四天内接连发生三起不同类型攻击,涉及公链、元宇宙、借贷协议,造成数百万美元损失,暴露各类协议权限与治理机制的漏洞隐…
2026-08-25 -
泄露GTA-6的黑客发行Meme币,单日涨幅达20倍
GTA6 尚未正式发售,黑客组织 Cyberleek 采取先发币后泄露的营销模式推出 Meme 币,代币短期暴涨 20 倍,事件暴露出海外分部供应链安全隐患,也冲击了 Netflix 的预告片 6 …
2026-08-24 -
元宇宙巨头The Sandbox Base跨链合约遭破解黑客增发超5亿SAND,Bithumb
元宇宙项目The Sandbox Base网络跨链合约遭黑客破解,攻击者恶意增发超5亿枚SAND代币,事件曝光后,韩国主流交易所Bithumb与Upbit迅速暂停SAND充提业务以控制风险,该事件引…
2026-08-23 -
硬件钱包 SafePal 近 4 万客户「地址电话外泄」!暗网已有黑客兜售
据外媒 The Defiant 报导,由币安(Binance)支持的硬件钱包制造商 SafePal 爆出数据外泄事件,近 4 万名客户的住家地址、电话号码等敏感订单信息遭到窃取,并已在暗网被公…
2026-08-18 -
Coinsbuy遭遇钱包安全漏洞疑似失窃超790万美元,平台全额赔付用户并悬
巴拿马加密支付平台 Coinsbuy 周日遭遇黑客攻击,链上监测预估失窃超 790 万美元,攻击者尝试将赃款洗白为门罗币,平台称全额承担用户损失,现已恢复服务,并开出 10 万美元…
2026-08-11 -
Bybit就15亿美元加密货币盗窃案起诉朝鲜和Lazarus集团
Bybit15 亿美元加密货币被盗,本文介绍了 Bybit 起诉朝鲜及 Lazarus 集团并取得资产冻结禁令,黑客攻破钱包基础设施实施盗窃,资金追踪难度高,案件执行存挑战,考验加密行…
2026-08-10 -

美国法院力挺Bybit追讨15亿美元被盗资产 朝鲜Lazarus黑客洗钱网络遭司
美国法院正式裁定支持加密货币交易所Bybit的请求,授权其追查与朝鲜Lazarus黑客集团相关的15亿美元被盗资金流向,此举标志着司法系统对加密领域犯罪打击力度升级,有望助力…
2026-08-08 -

Coldcard冷卡随机数漏洞致五千钱包被盗七月行业黑客损失2.47亿美元成20
2026年7月加密行业遭受重创,硬件钱包Coldcard被曝随机数生成缺陷漏洞,约5000个钱包被盗走超1755枚比特币,损失逾亿美元,受此拖累,7月全行业黑客攻击总损失攀升至2.47亿…
2026-08-07 -

Coldcard遭遇黑客盗币,币安创始人CZ分享对离线冷钱包黑客事件的看法
Coldcard 硬件钱包曝出固件漏洞,攻击者依靠随机数缺陷离线推导私钥,大量比特币被盗,币安创始人 CZ 就此表态,不存在绝对安全的资产存储方案,建议投资者采用多钱包分散持…
2026-08-03 -

2026年上半年以太坊(ETH)Solana(Sol)成黑客重灾区:累计损失超13亿
2026年上半年,以太坊与Solana成黑客攻击重灾区,Solana生态Drift Protocol被盗约2.85亿美元,以太坊Kelp DAO跨链桥损失2.92亿美元,上半年累计224起安全事件,总损失达13.2…
2026-07-28








