

 繁體中文
币安63.6亿美元盗窃案全面分析:攻击途径、市场范围内的清算以及风险
对前所未有的 63.6 亿美元币安漏洞的深入分析揭示了复杂的攻击途径、市场范围内的清算以及重塑全球数字资产安全的系统性托管风险。
币安漏洞的完整时间线和技术分析
2026年10月29日晚,数字资产行业遭遇史上最大规模的安全漏洞,恶意攻击者从币安管理的钱包中窃取了约63.6亿美元。区块链情报公司TRM Labs、Chainalysis和Elliptic在UTC时间20:05发现了资金的初始转移,绝大部分资产在短短20分钟内迅速转移到十个不同的区块链网络上。此次盗窃案的金额远远超过了2025年2月Bybit 15亿美元漏洞事件创下的纪录。
包括联邦调查局和美国特勤局在内的独立安全分析师和联邦执法机构高度确信,此次行动是由与朝鲜有关联的精英国家支持网络部队 TraderTraitor(又名 Lazarus Group)所为。
初步调查结果显示,攻击链涉及一台被入侵的运维工程师笔记本电脑,攻击者由此得以未经授权进入内部服务容器。然而,后续的技术披露揭示了一个更为复杂的攻击途径,即在不泄露私钥的情况下操纵币安的交易签名基础设施。
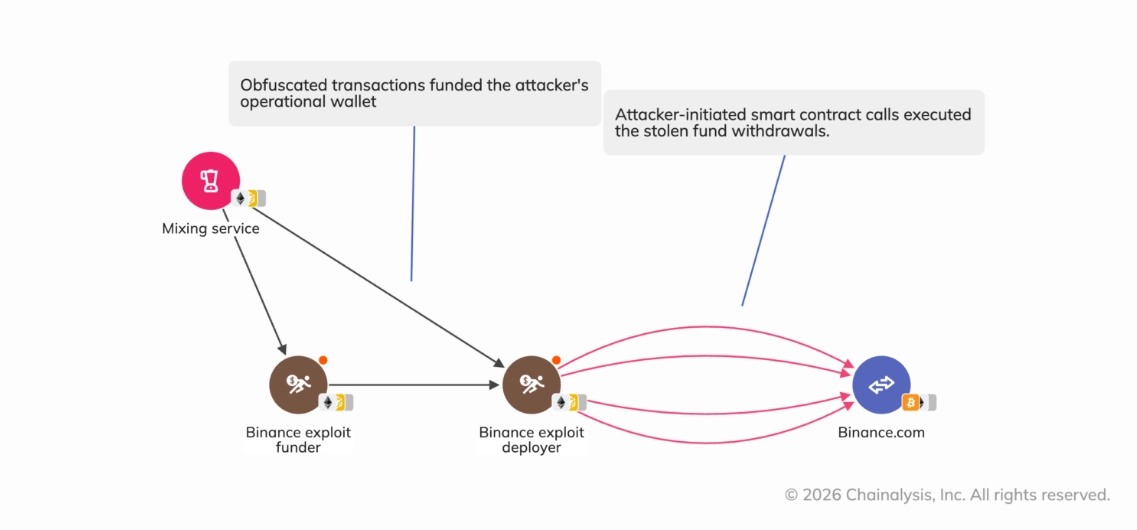
在以太坊网络上,攻击者利用 EIP-7702 账户委托协议中的预签名授权,将一个主要的币安热钱包转变为一个完全由攻击者控制的自动清仓合约。除了以太坊之外,比特币、XRP Ledger、Solana、Tron、Arbitrum、Optimism 和 Base 等网络也记录到大量资金外流。被窃取的主要资产包括超过 18,270 枚比特币、420,000 枚以太坊以及大量稳定币。
- 被盗金额总计:约 63.6 亿美元,涉及 10 个不同的区块链网络。
- 主要被利用资产:420,000+ ETH、18,270+ BTC,以及大量稳定币储备。
- 冻结资产追回:通过发行人黑名单冻结的资产约 27 亿至 30 亿美元(Tether:15.7 亿美元,Circle:8 亿美元)。
- 不可冻结的原生资产:持有超过 24 亿美元的原生 BTC、ETH 和去中心化代币。
币安数据泄露事件对市场的影响及更广泛的后果
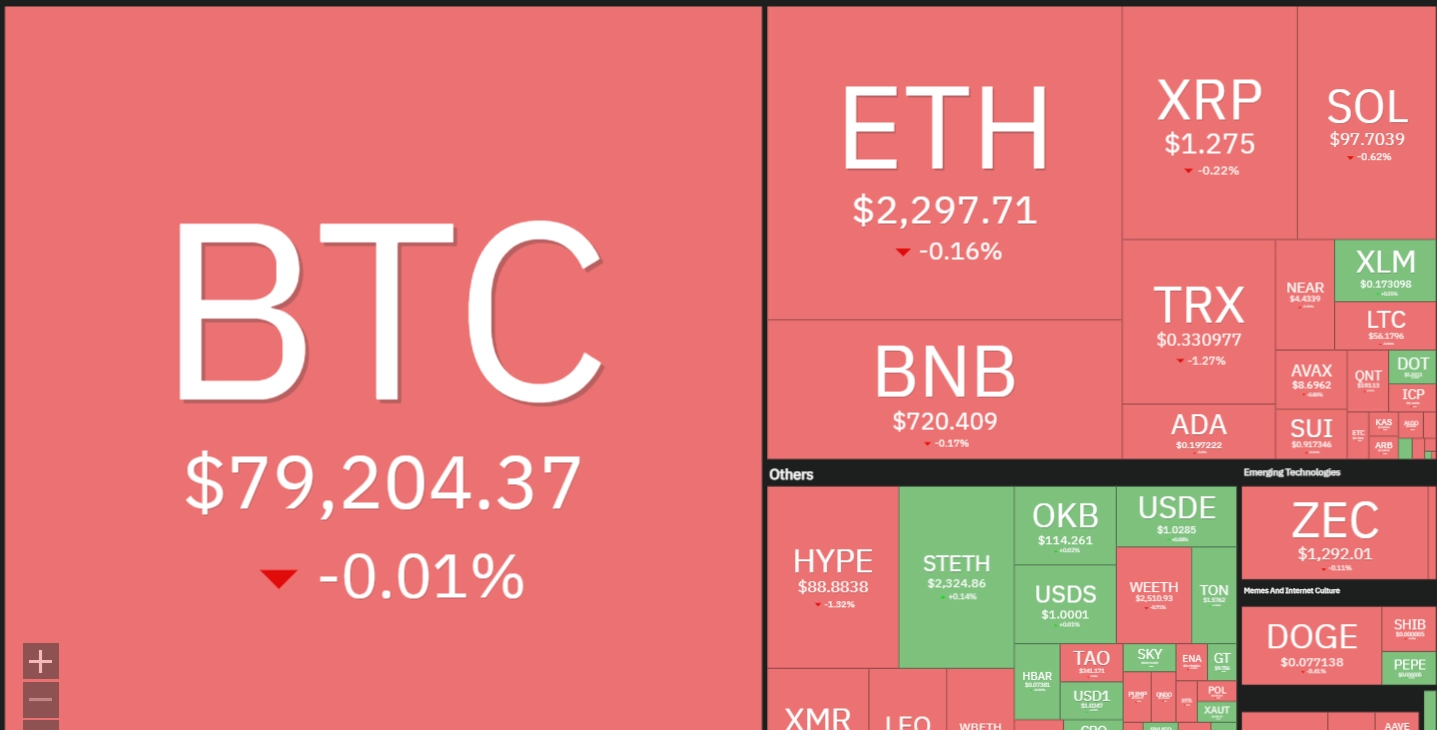
创纪录的安全漏洞消息一出,立即引发全球加密货币市场下行压力,导致大量杠杆头寸被强制平仓。比特币价格一度暴跌至六周低点 76,368 美元,随后在 76,447 美元附近找到短期支撑,单日跌幅达 4%。
由于大量以太坊(ETH)被攻击者直接持有,以太坊遭遇抛售压力加剧,跌幅超过5.7%,触及两个月低点2178美元,随后企稳于2226美元附近。币安的原生代币BNB盘中下跌6.4%,收于696美元附近。整个加密货币市场市值在24小时内缩水近4.5%,总市值蒸发超过1000亿美元。
上市数字资产公司也经历了明显的股价回调,Coinbase 下跌 12%,Robinhood 下跌 7.8%,MicroStrategy 在美国早盘交易时段同步下跌。
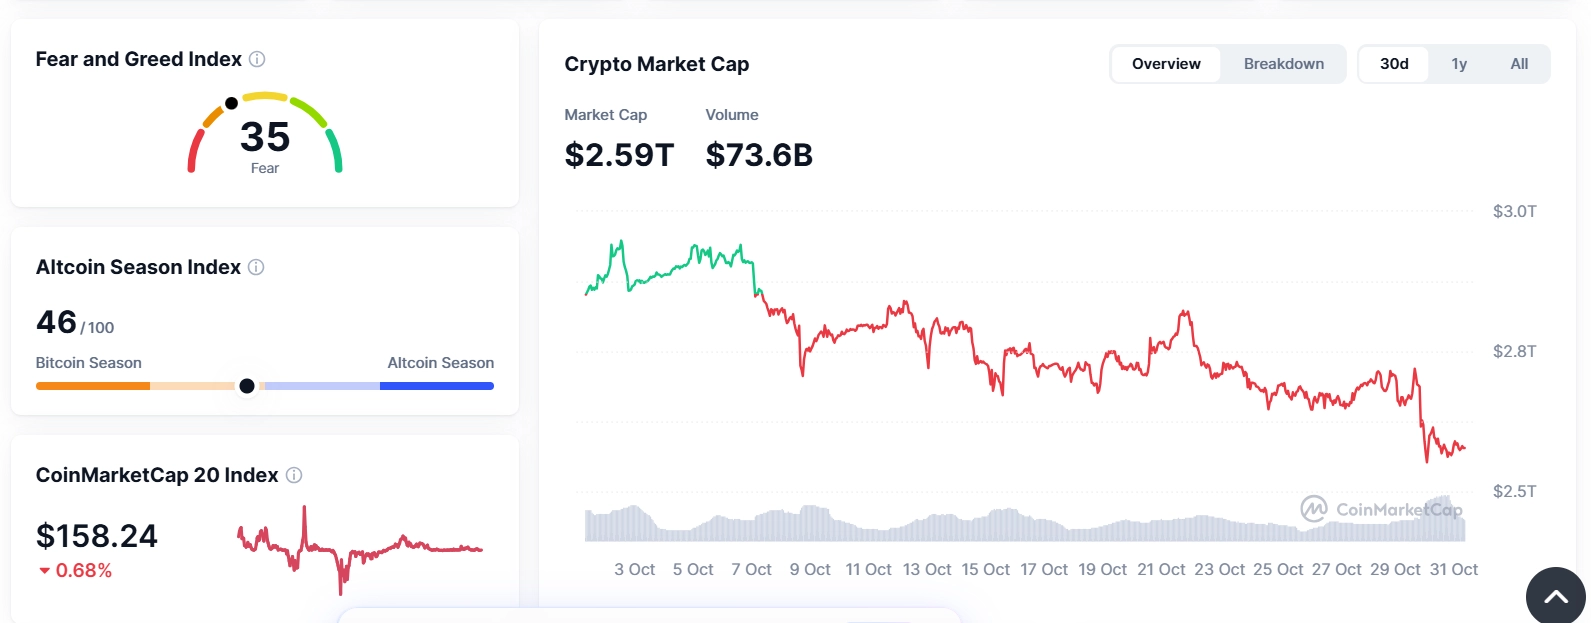
尽管价格最初出现回调,但与历史上的行业破产事件相比,市场反应仍然相对温和。包括 Wintermute 和 GSR 在内的主要做市商报告称进行了临时流动性调整,但仍保持了运营的连续性。加密货币恐惧与贪婪指数从 51 的中性水平降至 30,表明零售和机构交易部门的谨慎情绪均有所上升。
币安的战略应对和紧急恢复措施
在检测到异常钱包活动后,币安高层立即暂停了受影响区块链网络上的充值和提现操作,以隔离此次安全漏洞。联席首席执行官邓锐和何毅确认,币安已动用超过63.4亿美元的内部企业资源,加上其10亿美元的用户安全资产基金(SAFU)储备,以确保所有受影响客户的资金得到全额补偿。
- 内部损失保障:63.4亿美元直接从公司内部储备中拨出。
- 保险准备金分配:从专门的 SAFU 储备基金中提取 10 亿美元。
- 运营重组:暂时停止提款,目标是在 34 小时内完全恢复提款。
- 储备金证明审计:定期进行快照,以验证所有用户余额是否均有 1:1 的资产支持。
为了遏制被盗资金的流动,币安与主要稳定币发行方和去中心化安全协议(DSP)展开合作。Tether成功冻结了约15.7亿美元的USDT,而Circle则将与攻击者地址关联的超过8亿美元的USDC列入黑名单。Arbitrum安全委员会和其他生态系统合作伙伴采取的额外黑名单行动,使得冻结资产总额达到约27亿至30亿美元。
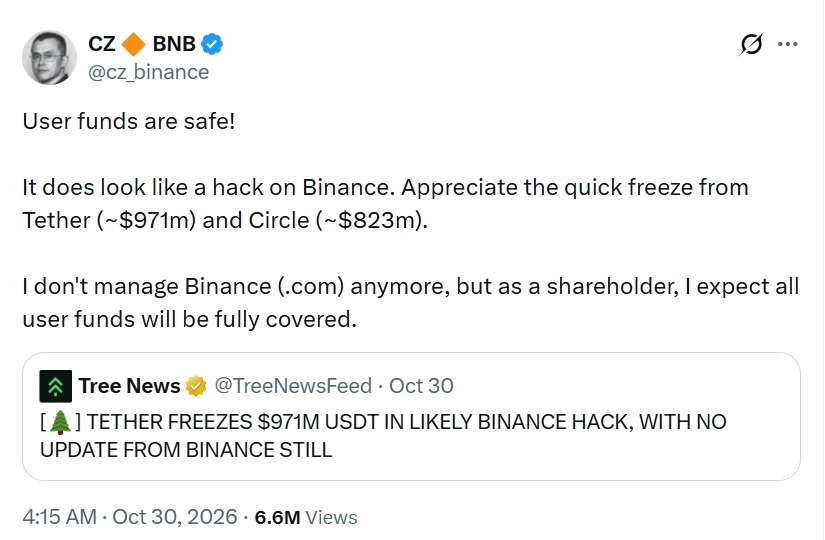
币安管理层确认,在技术团队重建和审核内部服务基础设施期间,充值功能保持正常。该交易所已安排进行初步的储备金证明快照,以验证资产支持情况,目标是在事件发生后34小时内全面恢复客户提现服务。
币安漏洞暴露出的系统性漏洞
币安漏洞的严重性凸显了中心化交易所托管架构中不断演变的结构性漏洞。安全研究人员强调,国家支持的网络安全机构已逐渐将策略从直接窃取私钥转向攻击交易授权流程、DevOps 端点和自动化中间件协议。
此次事件凸显了高交易量热钱包操作中单点故障漏洞带来的系统性风险。当自动化支付执行机制缺乏严格的职责分离(SoD)时,攻击者一旦获得服务容器的访问权限,便可绕过标准的审批阈值。这种攻击方式表明,仅靠强大的密钥管理是不够的,还需要多层交易验证控制。
市场分析师预计,包括阿布扎比金融服务监管局和美国执法机构在内的全球监管机构将加强对币安的监管审查。尽管币安的财务实力使其免于立即破产,但此次事件预计将促使机构资本重新评估集中式资产托管的风险参数,并加速对非托管存储解决方案的需求。
导致币安漏洞事件发生的重大交易所黑客攻击的历史背景
币安63.6亿美元的漏洞事件标志着针对数字资产生态系统的网络攻击规模在2026年急剧升级。在此之前,根据TRM Labs的数据,2025年因黑客攻击和漏洞利用造成的加密货币损失总额为29亿美元,涉及近150起独立事件。币安单次泄露事件造成的损失就超过了前一年全年累计被盗金额的两倍多。
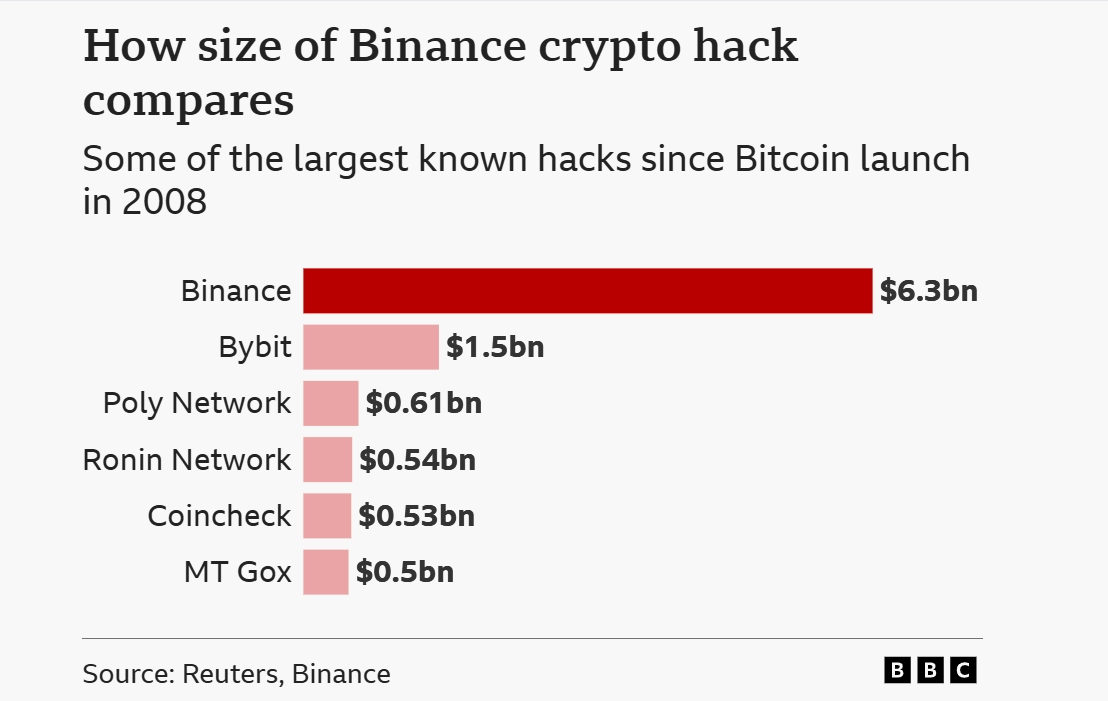
近年来发生的重大交易所攻击事件表明,与国家有关联的网络组织持续以高价值集中式资金池为目标:
- 币安漏洞(2026 年 10 月):通过被攻破的授权容器和 EIP-7702 委托机制窃取了 63.6 亿美元。
- Bybit漏洞(2025年2月):约15亿美元的数字资产被盗,此前被记录为历史上最大的加密货币盗窃案。
- Bitget 安全漏洞(2026 年 9 月):超过 3.5 亿美元通过被盗用的管理授权凭证被窃取。
- KuCoin 安全事件(2020 年 9 月):在国际执法部门追回大部分资金之前,热钱包中 2.81 亿美元被盗。
- Coincheck 漏洞(2018 年 1 月):由于未加密的热钱包存储设置,价值 5.34 亿美元的 NEM 代币被盗。
机构安全顾问强烈建议市场参与者严格遵守操作安全协议。建议投资者通过使用冷存储硬件解决方案进行长期持仓、在活跃交易账户中实施多因素身份验证以及持续验证智能合约交互权限来降低交易对手风险敞口。
以上就是币安63.6亿美元盗窃案全面分析:攻击途径、市场范围内的清算以及风险的详细内容,更多关于币安63.6亿美元盗窃案全面分析的资料请关注脚本之家其它相关文章!
你可能感兴趣的文章
-
2026年最佳C2C加密货币交易所排名:OKX、币安实测对比与避坑指南(附C2
2026年最佳C2C加密货币交易所排名:OKX、币安、Bybit实测对比与避坑指南(附买U教程)…
2026-11-02 -
币安63亿美元史上最大加密被盗案,会影响比特币市场吗?
本次币安失窃刷新加密盗币纪录,稳定币平台快速冻结部分资产缓释风险,币安承诺动用自有资金兜底损失,当前比特币靠近 76103 美元 50 周均线关键支撑,后续重点观察该支撑得…
2026-11-02 -
币安第一阶段提现服务开始恢复!首批开放ETH、USDT、USDC等资产
币安准备于2026年11月01日14:00至17:00(东八区时间)期间恢复第一阶段提现服务,首批开放了ETH、USDT、USDC等资产,在提现服务恢复初期,由于流量较大,部分提现可能出现暂…
2026-11-02 -
什么是EIP-7702?一文详解币安黑客事件背后的以太坊升级
EIP-7702 是一项于 2025 年 5 月激活的以太坊升级,它允许标准钱包临时具备智能合约的功能,本指南将解释什么是 EIP-7702、它是如何运作的、开发人员为何需要它,以及攻击者…
2026-11-02 -
2026年币安被盗63亿美元!史上十大加密货币黑客攻击事件盘点,普通用户
2026年10月,币安在20分钟内被转走约63亿美元,创下加密货币史上最大盗窃纪录,幕后指向朝鲜黑客组织,从Mt.Gox倒闭到Bybit冷钱包被掏空,再到Ledger、Trezor买家信息泄露,…
2026-11-02 -
币安63亿美金黑客锁定TraderTraitor,和拉撒路什么关系?
FBI 将币安 63 亿美金盗案归为 TraderTraitor,它是拉撒路集团专攻加密资产的分支,本文梳理该黑客团伙作案手法、历史大案、赃款处置现状以及相关通缉人员信息,下面一起来…
2026-11-02 -
币安黑客攻击后BNB回升至714 美元,Claude AI推演BNB Chain机构化前景
币安 63 亿美元被盗事件冲击尚未消散,BNB 小幅反弹至 714.24 美元,Claude AI 关于机构 RWA 代币化的上涨情景仅为假设推演,并非确定性行情,后续可持续关注平台安全调查进…
2026-11-02 -
史上最大加密货币盗窃案:币安 63.6 亿美元资产失窃
2026 年 10 月 29 日币安遭史上最大加密货币盗窃案,约 63.6 亿美元资产失窃,TRM Labs 等认为疑似朝鲜 TraderTraitor 黑客组织所为,部分资产被冻结,币价下跌,币安承诺全…
2026-11-02 -
FBI溯源锁定币安事件攻击者,朝鲜黑客转向自动化洗钱掩盖资金踪迹
FBI已经锁定币安63亿美元攻击事件背后的朝鲜黑客组织TraderTraitor,监测显示,黑客启用自动化程序批量划转、混币,快速拆分赃款,打乱链上追踪链路,这类自动化洗钱手段,给…
2026-11-01 -
链上签名有效不代表操作意图真实,复盘币安63亿美元安全事件,探寻密码
链上签名核验通过,不代表操作意图真实,币安 63 亿美元事件,暴露出签名体系只校验格式、缺少意愿核验的深层缺陷,私钥未泄露却生成恶意授权,为密码与 Web3 安全敲响警钟,…
2026-11-01


