

 繁體中文
多签骗 局是什么?多签骗 局常见手法有哪些?该如何防范?
什么是多签骗 局?多签骗 局常见的手法有哪些?多签骗 局该如何防范?
多签机制极大提升了加密货币存储的安全性和灵活性,它不仅消除了单一私钥带来的风险,还为资产管理、企业应用和创新金融服务等提供了坚实的基础。然而,正如任何复杂系统一样,多签机制也成为了攻击者的突破口,多签骗 局屡见不鲜。本文将深入探讨多签机制的优势与风险,并为用户提供实用的安全防范建议,帮助读者在使用多签钱包时既能充分发挥其优势,又能有效规避潜在风险。
在加密世界黑暗森林中,黑 客 攻 击事件层出不穷。据区块链安全公司 PeckShield 统计,2024 年加密货币黑 客 攻 击事件超 300 起,总损失高达 21.5 亿美元,同比 2023 年(15.1 亿美元)增长 30%。不同领域都会成为黑 客 的提款机,围绕着钱包的欺诈尤甚,这其中也包括多签骗 局。
多签骗 局是一种利用多签机制(Multi-signature, 简称 Multi-sig)对钱包账户进行操控,从而导致用户失去对钱包控制,造成用户资产被盗的欺诈行为。尽管多签机制的初衷是增强钱包的安全性,但其复杂性却往往成为骗子攻击的突破口。
今天脚本之家小编给大家分享一片深入探究多签机制,围绕其工作原理、优劣势、案例分析展开,并为用户总结防范策略,以提升钱包数字资产安全保障。下面一起看看吧!
什么是多签机制?
多签机制是一种在加密货币和区块链领域中广泛使用的安全技术,要求多个私钥持有者共同授权才能完成交易或执行关键操作,允许多个用户共同管理和控制同一个加密钱包的访问和使用权限。相较于单密钥,多签机制通过分布式授权能够显著提升资金管理的安全性和灵活性,尤其适用于团队协作、机构资产管理、DAO 治理等场景。
做个简单的类比,可以将多签机制想象成安全性更高的防盗锁组合,用户需要解开多个锁孔才能打开。也就是说,在多签机制下,即使有部分私钥丢失或被泄露,钱包资产也不一定会有损失。
多签机制发展大事件
- 2012年: 比特币 P2SH 协议将多签脚本哈希化嵌入交易。
- 2016 年:交易所 Bitfinex 采用 BitGo 多签方案管理用户资产,但因热钱包配置失误,导致 12万 枚 BTC 被盗。
- 2017 年:Parity 多签钱包因代码漏洞被攻击,导致约 15 万枚 ETH 被盗。
- 2020 年:Gnosis 团队正式推出 Gnosis Safe,成为以太坊生态首个标准化的多签钱包方案。同年,以太坊 EIP-3074 提案引入 AUTH 和 AUTHCALL 操作码,允许外部账户(EOA)授权合约代替其执行交易,为多签提供底层支持。
- 2021 年:以太坊 EIP-4337 提出通过智能合约实现账户抽象,支持多签钱包的灵活权限管理。
- 2023 年:以太坊 EIP-4337 正式实施。同年,多签钱包 Safe(原 Gnosis Safe)曝出合约漏洞,攻击者利用签名验证逻辑缺陷,伪造多签交易盗取资金。事件后,Safe 团队紧急修复漏洞并引入模块化安全审计框架,同时推出“延迟执行”功能。
- 2024 年:以太坊 EIP-7702 提案允许 EOA 地址在单次交易中临时具备合约功能,进一步简化多签逻辑。
多签钱包工作原理
多签机制的核心原理是“阈值签名”,即需要满足预设的签名数量(阈值)才能完成交易。阈值签名通常表示为 “m-of-n”格式,其中 m 表示完成交易所需的签名数量,n 表示总共的私钥数量。比如,在一个 2-of-3 的多签钱包中,用户设置了 3 个私钥,需要任意 2 个签名才能完成交易。
以支持多签机制的 TronLink 钱包举例,它的工作流程如下:
1)私钥管理与分发
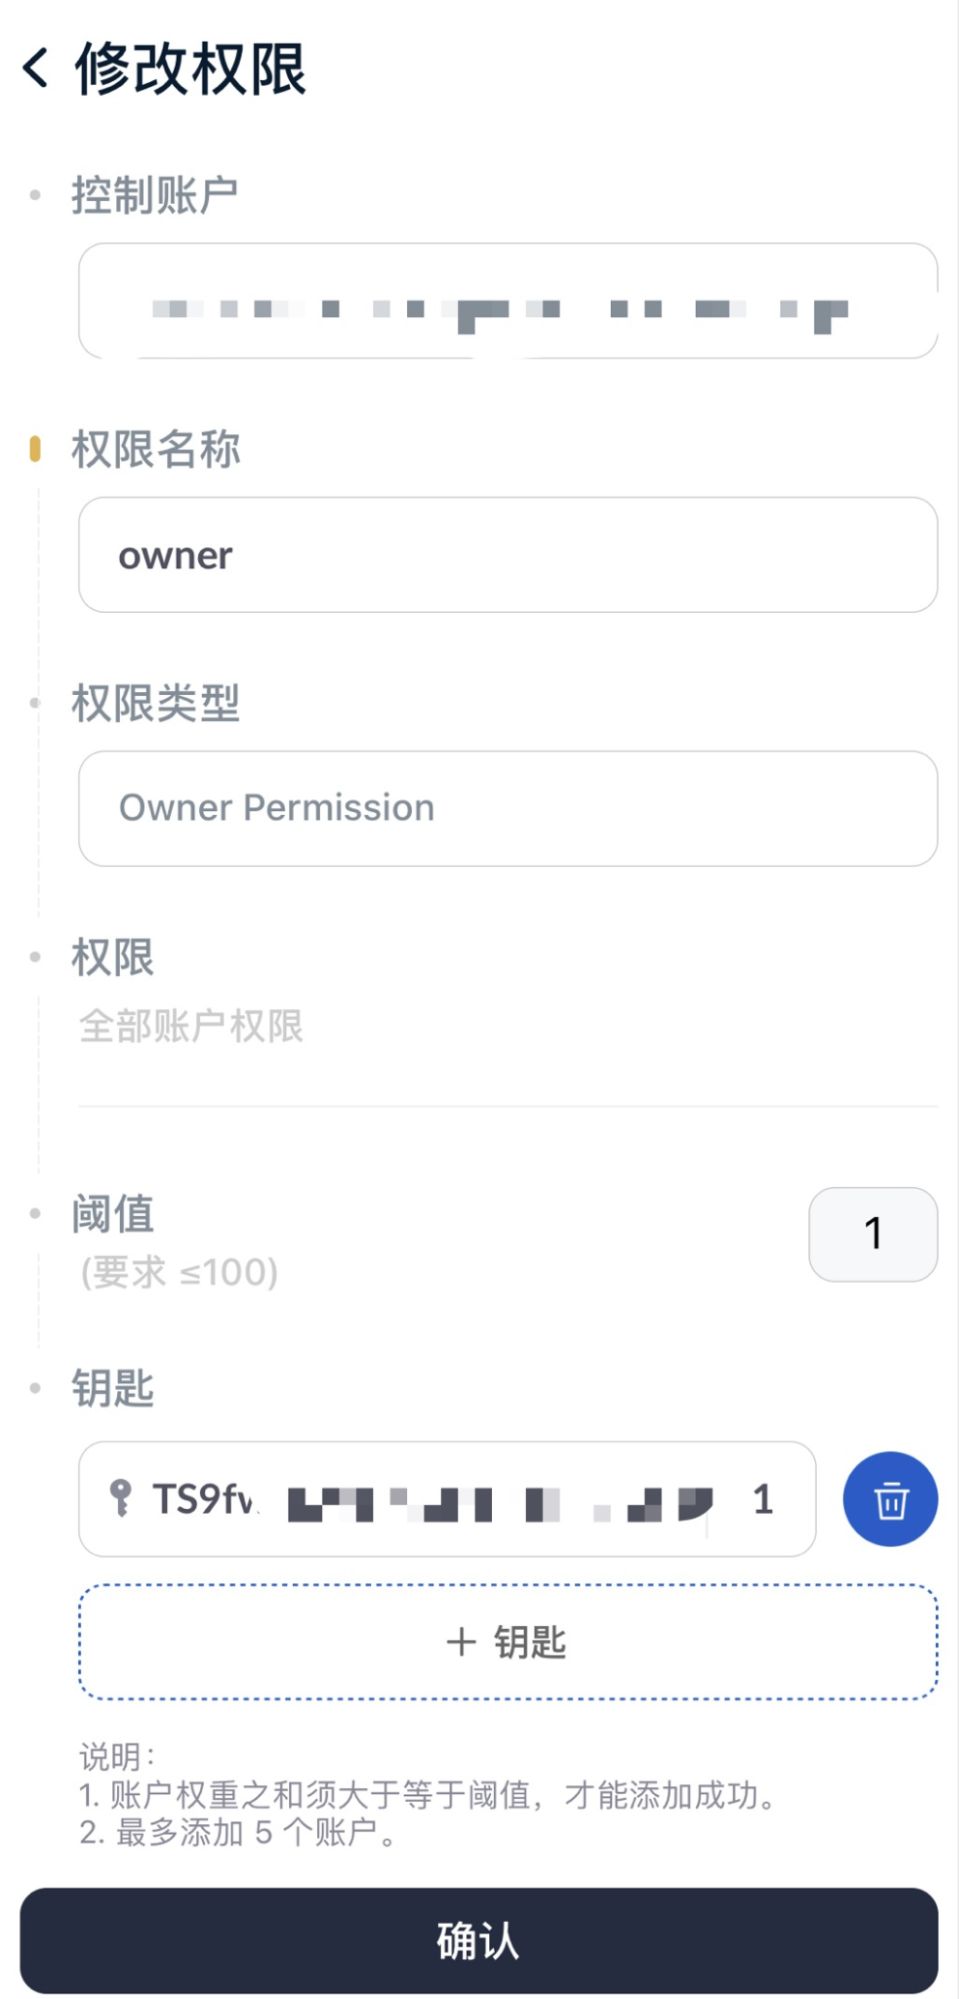
用户创建或导入钱包后,进入“钱包管理”中的“权限管理”页面。TRON 的多签权限系统设计了 3 种权限级别:拥有者(Owner)、超级代表(Witness)和活跃者(Active),每种权限拥有不同的功能。其中,
- Owner:是账户的最高权限,用于控制用户的所有权、调整权限结构,可以执行所有合约。当新账户创建后,默认该账户本体拥有该权限。
- Witness:仅超级代表可用,用于管理出块节点,非超级代表无此权限,修改后出块节点需重新配置。
- Active:该权限由 Owner 权限设定和修改,用于执行不同的特定任务,比如转账、投票、质押、资产发行、创建智能合约等。
(来源:TronLink)
用户根据实际需要进行权限修改,添加来自不同持有者的私钥地址,并进行阈值设定。需要注意的是,私钥数量必须 ≥ 阈值。比如,3-of-5 设定下,用户添加了 5 个私钥,需要满足 3 个签名才能完成交易。
2)交易签名和执行
设定完成后,用户 A 提出转账请求,系统会生成未签名的交易数据。此时,用户 A 使用自己的私钥对交易进行签名,用户 B 或用户 C 等其他持有者依次签名,直至达到阈值。当签名数量满足要求后,交易被验证并广播至区块链网络执行。
多签机制的优缺点
基于多签机制的运行原理,它的优势显而易见:
1) 显著提升安全性
- 防单点故障:在交易需要满足多阈值时,单个私钥泄露或设备损坏不会导致资产丢失。
- 抵御内部作恶:在团队场景中需多人共同授权,能够有效降低内部人员挪用资金的风险。
- 降低黑 客 攻 击风险:攻击者需同时控制多个私钥或设备,多签增加了攻击难度。
2)灵活的资产管理
- 权限分层:可针对不同场景设置不同阈值(比如:日常小额支付用 2-of-3,大额转账用 3-of-5)。
- 分布式管理:用户可以将私钥存储在不同的设备(手机、硬件钱包等)或物理位置,能够有效分散风险。
3)增强透明度和便捷审计
所有签名操作信息,如地址、时间戳等均公开可追溯,便于事后审计和追责。
不过,多签机制的复杂性设计也带来了一系列的挑战,比如:
1)密钥管理的复杂性
尽管阈值提供了一定的灵活性,但也极具依赖性,用户需要确保每个密钥都得到妥善保管,如果部分私钥持有者失联,可能会无法满足签名数量,导致资金被永久锁定。又或者,攻击者可能会通过社会工程攻击(指利用人性弱点伪装可信来源,诱骗受害者主动泄露敏感信息或执行危险操作),如伪造身份等骗取其他签名者的授权,致使资金被盗。
2)用户操作门槛高
交易需要协调多方在线配合签名,紧急情况下可能会导致操作延迟或出现失误。
3)链上成本高昂
以太坊等多签合约执行需多次签名验证,相较于单签交易,Gas 成本显著提升。
4)技术漏洞风险
多签机制不是绝对安全,如果钱包系统集成或合约存在漏洞,有可能会被黑 客利用来盗取资金。
(Bybit 被盗流程,来源:慢雾安全团队)
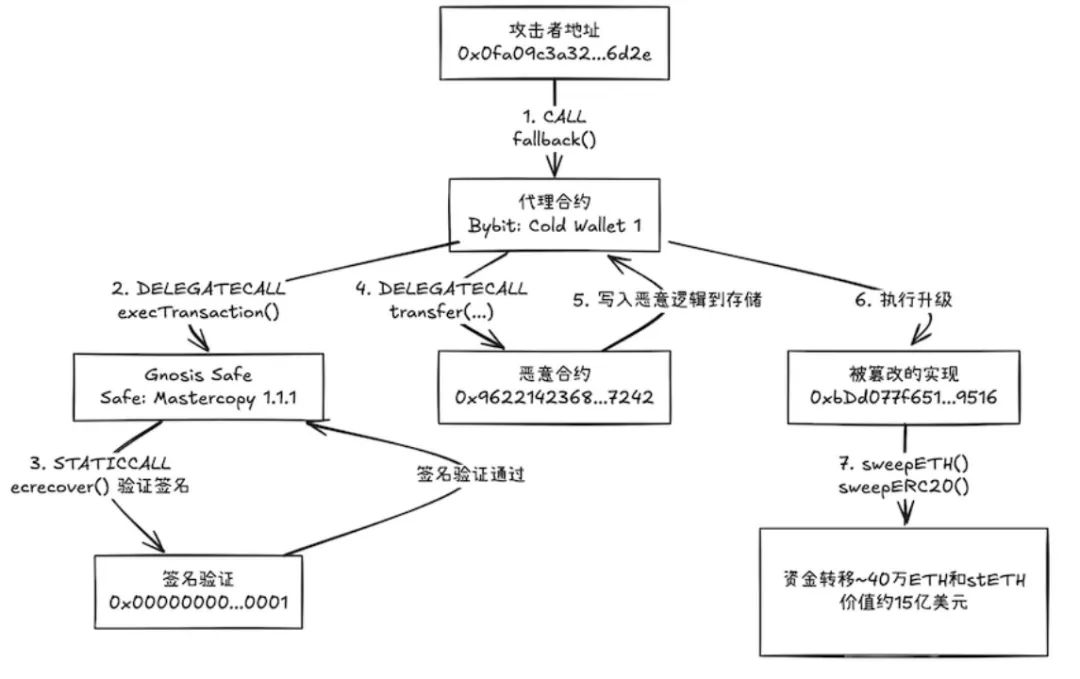
比如,在今年 2 月 21 日,交易平台 Bybit 的链上多签钱包被定向攻破,黑 客利用多签钱包 Safe 合约的 delegatecall 功能植入恶意合约更改了正确的合约逻辑,使签名验证者在前端看到了看似合法,实则欺诈的交易,最终绕过多签验证机制,将一笔近 15 亿美元的资金转移到了匿名地址。
骗 局常见手法有哪些?
本质上看,多签骗 局的核心在于私钥泄露或权限被篡改。骗子通过某种渠道获得用户私钥/助记词后,修改钱包权限,将自己的地址添加为多签账户的共同控制者。在这种情况下,用户进行资金转入没有任何问题,但是无法进行转出。也正因为这一隐蔽性,许多用户并不会意识到自己已经失去了对钱包账户的控制权,而骗子也会选择“放长线钓大鱼”,等待钱包资产累积到一定程度时,才会清空账户。
那么,钱包通常会在哪些情况下被恶意多签呢?
1)用户自己保管不当:用户将私钥/助记词通过截屏、上传云盘或联网设备的形式保存,黑 客可通过网络攻击等手段获取,从而直接控制钱包进行多签设置。
2)社会工程攻击:形式多样,常见手法包括第三方钓鱼链接、空投领取欺诈、低价充值诱惑、冒 充技术支持、伪装成团队成员诱导授权等,使得用户或主动或被动泄露钱包的私钥,或者触发恶意智能合约代码造成钱包权限更改,从而导致钱包被多签。
3)他人故意泄露私钥:骗子谎称不会操作,主动提供私钥给用户代为转账,实际上该钱包已被设置成多签模式,一旦用户转入加密货币,该笔资产就有去无回。
用户该如何防范?
为了最大程度利用和保护多签机制的安全性,用户需通过“技术防范+行为规范”双管齐下:
在技术方面:
- 选择可信多签服务:优先使用经过第三方安全审计的开源多签钱包,优先考虑具备良好声誉和安全记录的钱包或服务提供商。
- 使用多重安全措施:除了多签外,用户还可启用硬件钱包(如 Ledger、Trezor)、双重认证(2FA)、安装杀毒软件、配置钓鱼风险阻断插件(如 Scam Sniffer)等,以进一步提高钱包的安全性。
在行为方面:
- 妥善保护私钥:用户切勿将私钥告知任何人,为了避免网络攻击,最好选择物理介质妥善保存,比如,将私钥/助记词抄写到质量好的纸上密封保管。
- 警惕异常操作与链接:千万不要点击不明链接或下载非官方应用,收到空投等信息时,也必须通过官方渠道进行验证核实。在确认合约交互前,仔细检查其请求的权限(如账户升级、代币授权等),拒绝任何可疑操作。
- 定期检查账户状态:定期查看钱包的授权地址(如 Revoke.cash 权限检测工具),及时取消可疑权限。
归根究底,用户行走在加密世界应该时刻保持警惕心,坚持“零信任”原则,杜绝对天上掉馅饼的期待与贪心。同时,也要与时俱进,深入学习和掌握不断进阶的诈 骗方式,提高风险识别能力。
如果用户发现钱包已被恶意设置为多签账户,应立即断开网络连接,切断所有联网设备与恶意钱包的交互通道,通过区块链浏览器取消授权,并在第一时间联系专业安全团队协助处理。
当然,除了用户自身,多签机制也需要不断更新迭代,以更好的应对不断升级的攻击手段。比如,集成 MPC(安全多方计算)以实现“无私钥”签名,用户无需暴露完整私钥即可完成协作签名;比如,添加动态防御,根据威胁情报实时调整签名规则等安全策略;比如,建立自动化验证,通过集成 AI 检测工具,对异常交易进行自动冻结和提醒等。
另一方面,监管机构也对包括多签钱包在内的托管钱包服务提出了合规性要求。比如,已经正式落地执行的欧盟《加密资产市场监管法案》(MiCA)明确规定,提供多签钱包等加密资产托管服务的机构必须满足运营牌照、资本、资产隔离等资质条件,并严格执行运营合规要求。
随着全球范围内对加密资产托管服务合规框架的进一步清晰与落地,尽管会对托管服务提供商带来额外的成本负担,但也有助于建立一个更加透明、可信的加密生态,极大提高用户的资产安全。
结语
多签机制极大提升了加密货币存储的安全性和灵活性,它不仅消除了单一私钥带来的风险,还为资产管理、企业应用和创新金融服务等提供了坚实的基础。然而,正如任何复杂系统一样,多签机制也成为了攻击者的突破口,多签骗 局屡见不鲜。
作为加密用户,需要不断学习增强安全教育,时刻保持对诱惑陷阱的警惕和防范,切勿贪小失大。此外,用户要擅于使用各类加密工具,更高效地抵御各种潜在风险。
以上就是脚本之家小编给大家分享的多签骗 局是什么?多签骗 局常见手法有哪些?多签骗 局该如何防范的详细解读了,希望大家喜欢!
你可能感兴趣的文章
-
币圈幌骗是什么?幌骗交易是如何进行的?如何避免幌骗?
什么是幌骗?幌骗(Spoofing)是一种市场操纵手段,交易者通过下达虚假的买入或卖出订单误导其他市场参与者,从而影响资产价格,随着算法交易和高频交易的兴起,幌骗在股票…
2025-04-28 -
币圈防骗指南:揭秘土狗项目割韭菜套路,教你安全避雷
最近有几个土狗项目方天天在我的水友群拉人头,那我就只好针对土狗的项目方写一篇揭秘文章,让这些割韭菜的土狗项目方的路越走越窄,欢迎各大项目方跟我来刚正面…
2025-04-01 -
比特币诈 骗大解析!常见手法、案例与防范对策
比特币(Bitcoin)是最早问世、市值最大的加密货币,比特币诞生于2008 年,由匿名工程师「中本聪」提出,利用区块链技术,建立无需中央机构的点对点电子支付系统,比特币是近…
2025-03-31 -
数字货币被骗如何解决?最好的解决办法是什么?
数字货币因为监管不够完善,存在很多投资骗局,有许多不法分子利用人们对数字货币的不熟悉和贪婪,设计了各种手法来骗取钱财,下面小编就来为大家介绍一下被骗后最好的解决…
2025-04-10 -
印度警方破获一起600万加密货币诈 骗案:假冒ZAIF平台承诺 200% 回报
近日,印度警方成功捣毁一起跨国加密货币诈 骗案,逮捕了包括一名女性在内的5名涉案嫌疑人,他们涉嫌通过伪装成日本合法加密货币交易所ZAIF,骗取一名印度交易员近600万卢…
2025-03-31 -
FIL币暴跌百倍,Filecoin是否成币圈最大骗 局?
2021年FIL币以去中心化存储革命者之名兴起,价格一度达238美元,后暴跌99%,其高光时刻靠资本推动,有天价融资与财富神话,实则是资本游戏,暴跌早有预兆,存在技术缺陷、生…
2025-03-30 -
2024年最大的加密货币骗局回顾
新手对加密货币的险恶水域一无所知,这使他们极其脆弱,成为诈 骗者的理想目标,而经验丰富的交易者,在经历了漫长而痛苦的熊市后,同样甚至更容易受到FOMO(害怕错过)的诱惑…
2025-03-29 -
Pi币去中心化存疑,CyberCapital创办人直指Pi Network是彻头彻尾的诈骗
老牌区块链投资机构 CyberCapital 创办人 Justin Bons 指责 Pi Network 是骗局,列出七大问题,包括中心化运作、技术缺陷、类似传销和庞氏机制、内部人分配不透明、KYC 过…
2025-03-28 -
MEXC 抹茶交易所是诈骗吗?排名、手续费、出金入金全解析
MEXC Global(原名MXC抹茶)是一个中心化的加密货币交易所,于2018年在塞舌尔注册,总部位于新加坡,MEXC提供超过1500个加密货币币种和1800个货币兑,主打小币和各种热点币…
2025-03-27 -
Cyber Capital创始人Justin Bons解析:Pi Network是彻头彻尾骗 局
区块链项目Pi Network遭Cyber Capital创办人Justin Bons直指是彻头彻尾的骗 局,并点出七大问题,本文笔者想以此去延伸讨论,Pi币如想实现理想到底应该怎么做? 更多详细资…
2025-03-26








